
 Zum Wochenende hatte ich über einen Datenabfluss bei der Neobank Revolut berichtet. Die Bank ist auf eine gefälschte Datenanforderung einer angeblichen Behörde hereingefallen und hat sensible Kundendaten (Ausweiskopien etc.) an Betrüger herausgegeben. Die Aktion wurde meinen Informationen nach von langer Hand durch einen Hack italienischer Behörden vorbereitet.
Rückblick auf den Revolut-Hack
Die 2015 digitale Bank (Neobank)
Revolut mit Sitz in London ist Opfer eines "Hacks" geworden. Bereits zum 28. Juli 2026 berichtete die Berliner Zeitung in diesem Artikel, dass ein Cyberkrimineller im Darknet eine Datenbank mit angeblich 75 Millionen Einträgen der Neobank Revolut anbietet. Der Preis von 500 Dollar ließ das Angebot als "unseriös" gelten und das Unternehmen bestritt einen aktuellen Sicherheitsvorfall.
Zum Samstag, den 12. September 2026, sind mir auf X mehrere Tweets (hier und hier) untergekommen, die über ein Datenleck bei der Revolut-Bank berichteten. Die Bank informierte Kunden über einen Vorfall, bei dem viele sensible Kundendaten wie Kopien von Pässen und Führerscheinen, Selfies zur Identitätsprüfung sowie persönliche Informationen (Namen, Geburtsdaten, Berufe, Postadressen, E-Mail-Adressen und Telefonnummern), aber auch Daten wie IBAN, Kontoauszüge und vollständige Transaktionshistorien, einschließlich Bitcoin-Operationen abgeflossen sind.
Die sensiblen Daten dieser Kunden sollen direkt von der Revolut-Neobank an einen Akteur KYC (Kidnap Your Customer) weitergegeben worden sein. Dem Akteur KYC ist es wohl gelungen, die Bank über eine gefälschte behördlichen Anfrage zur Datenweitergabe zu täuschen und so die Daten zu erhalten. Ich hatte im Blog-Beitrag Datenleck: Revolut gibt sensible Nutzerdaten an Angreifer die mir bekannten Informationen veröffentlicht.
Aktion von langer Hand vorbereitet
Gerade bin ich über nachfolgenden Tweet von International Cyber Digest gestoßen. Diese Quelle ist i.d.R. gut vernetzt und hält valide Informationen vor.
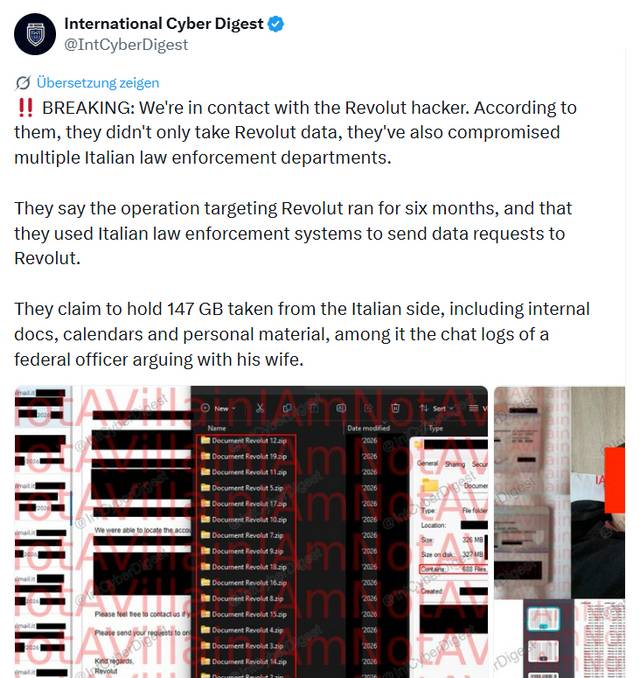
Die Quelle gibt an, in Kontakt mit dem (oder den) Revolut-Hacker(n) zu stehen. Seinen Angaben zufolge hat der Angreifer nicht nur Revolut-Daten entwendet, sondern auch mehrere italienische Strafverfolgungsbehörden kompromittiert. Der oder die Hacker behaupte(n), dass die gegen Revolut gerichtete Operation sechs Monate lang lief und dass italienische Strafverfolgungssysteme genutzt wurden, um Datenanfragen an Revolut zu senden.
Die Angreifer behaupten, über 147 GB an Daten zu verfügen, die sie von der italienischen Seite erbeutet haben. Darunter befinden sich angeblich interne Dokumente, Kalender und persönliches Material, darunter auch die Chat-Protokolle eines Bundesbeamten, der sich mit seiner Frau streitet.
Die Hacker haben zudem laut diesem Tweet eine Webseite mit Informationen veröffentlicht. Der Angreifer "IAmNotAVillain" gibt an, dass der Großteil der Revolut-Daten aus der Schweiz und Frankreich stammt. Revolut habe angeblich auch Daten zu Einwohnern aus Zypern, Portugal, Deutschland, Spanien, Bulgarien, Tschechien, Rumänien, Polen, Malta, Norwegen, Schweden, Italien, Griechenland, Niederlande, Lettland, Österreich, Belgien, Estland, Kroatien, Irland, Slowakei, Finnland, Litauen, Ungarn, Dänemark, Türkei, Monaco, Luxemburg, Bahamas, Slowenien und Großbritannien weiter gegeben. Unter den Datensätzen tauchen wohl auch prominente Namen von Revolut-Kunden auf.
Dieses Szenario klingt in sich logisch, wenn es zutrifft. Wenn die Angreifer italienische Strafverfolgungssysteme hacken konnten, eröffnet dies die Möglichkeit, über diese Systeme Auskunftsersuchen an die Bank zu stellen. Diese musste davon ausgehen, dass diese Ersuchen legitim waren. Sprich: Das gesamte System der Digitalisierung beginnt zu wackeln. Wem kannst Du noch vertrauen, wenn eine Herausgabeanforderung für Daten eintrudelt? In Deutschland kenne ich es von bestimmten Stellen (z.B. Mail-Provider), dass Anfragen überwiegend abgelehnt werden, weil der Nachweis der Berechtigung durch Behörden oder Strafverfolger unzureichend belegt wurde (z.B. ungesicherte Übermittlung der Anfrage).


 MVP: 2013 – 2016







