
 Die eCommerce-Plattform BigCommerce, der von OnlineShops verwendet werden kann, scheint wohl Opfer eines Hacks eines Drittanbieters geworden zu sein. Ein gestohlener Zugriffsschlüssel ermöglichte Hackern tagelang den Zugriff auf Kundendaten über Ribon. Dies ist eine Drittanbieter-App, die von Online-Shops für die BigCommerce-Plattform genutzt wird.
BigCommerce ist eine cloudbasierte E-Commerce-Plattform, mit der Unternehmen Onlineshops erstellen, betreiben und skalieren können. Gerade bin ich über nachfolgenden Tweet auf einen Hack dieses Anbieters aufmerksam geworden.
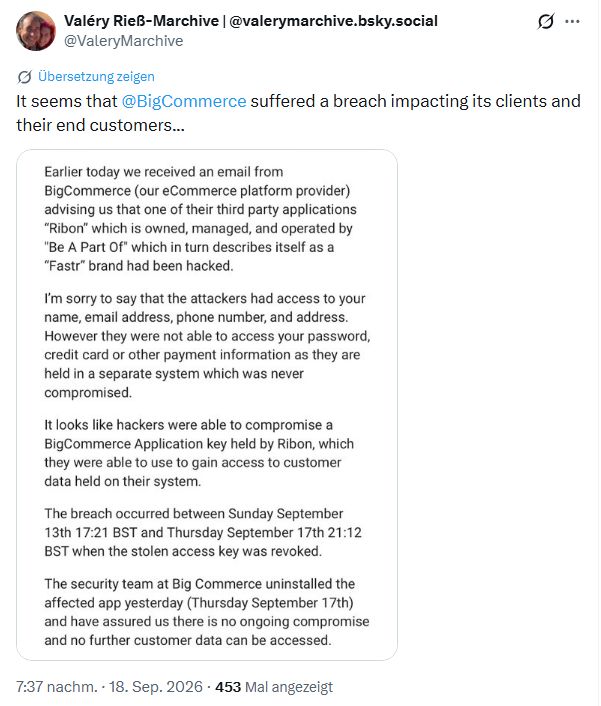
Der Anbieter gesteht einen Hack seiner Plattform in der Zeit vom 13. September 2026 bis zum 17. September 2026 ein. Danach wurde der gestohlener Zugriffsschlüssel widerrufen. Der Angriff erfolgte über die App Ribbon, die dem Drittanbieter "Be A Part Of" gehört. Das als Marke von Fastr auftretende Technologieunternehmen ist im Bereich des eCommerce aktiv.
Die Webseite hier hält noch einige Informationen bereit. Eine Reihe von Online-Händlern, die die E-Commerce-Plattform BigCommerce nutzen, habe damit begonnen, ihre Kunden über einen Datenverstoß zu informieren, heißt es. Laut den E-Mails zur Benachrichtigung über den Datenverstoß, die die Händler an ihre Kunden versenden, ist es Angreifern gelungen, einen von Ribon verwahrten BigCommerce-Anwendungsschlüssel zu kompromittiert. Sie konnten den Anwendungsschlüsse verwenden, um auf Kundendaten zuzugreifen, die auf dem System von Ribon gespeichert waren. Der Vorfall betrifft Daten der Kunden aller Händler, bei denen die Ribon-App installiert war.
Das Sicherheitsteam von BigCommerce deinstallierte die betroffene Ribon-App am 17. September 2026 aus den Shops der Händler. In den Benachrichtigungs-E-Mails der Händler heißt es, dass Namen, E-Mail-Adressen, Telefonnummern und Postanschriften von Kunden offen gelegt wurden. Passwörter, Kreditkartennummern und andere Zahlungsdaten seien nicht offengelegt worden, da diese Daten angeblich in einem separaten System gespeichert sind, das nicht kompromittiert wurde.
Es handelt sich um einen Lieferkettenangriff auf die Ribon-App, die über die BigCommerce-Plattform viele Online-Shops von Händlern betrifft. Kunden sollen sich auf Phishing-Mails einstellen, in denen die abgeflossenen Daten verwendet werden.


 MVP: 2013 – 2016







