
 Bei der Universität München (LMU) hat es einen Datenschutzvorfall gegeben. Ein unbefugter Dritter hatte Zugriff auf die IT-Systeme der LMU und es ist dabei zu einem Abfluss persönlicher Daten gekommen. Die Studierenden der LMU wurden wohl zum 19. Sept. 2026 per E-Mail über den Vorfall informiert.
Die Ludwig-Maximilians-Universität München (LMU), ist eine der größten und renommiertesten Universitäten in Deutschland. Ein Blog-Leser hat mich gerade per E-Mail über einen Datenschutzvorfall an der LMU informiert und hat mir die entsprechende Information der LMU zukommen lassen (danke dafür).
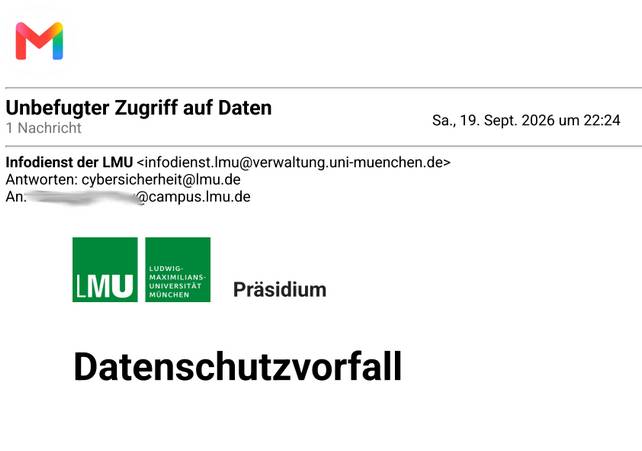
Einem unbefugten Angreifer ist es laut der Meldung gelungen, auf in einem IT-System gespeicherte Stammdaten zu Immatrikulationen zuzugreifen. Derzeit müssen die Verantwortlichen davon ausgehen, dass diese Daten auch abgerufen wurden. Folgende Datenkategorien sind potentiell vom Datenschutzvorfall betroffen – jedenfalls soweit im Rahmen der Immatrikulation entsprechende Angaben gemacht wurden:
- Identifizierende Daten (Name, Geburtsdatum, Geschlecht, ggf. Geburtsort oder -land),
- Kontaktdaten (Semester- und Heimanschrift, ggf. Telefonnummer, LMU-E-Mail-Adresse und ggf. weitere E-Mail-Adresse)
- sowie Bankdaten (z.B. IBAN, Name des Kontoinhabers).
- Grundsätzlich möglich ist auch eine Betroffenheit der Krankenversicherungsnummer.
- Daneben können BAföG-Nummern und Daten im Hinblick auf den Studienverlauf betroffen sein sowie Angaben zu vorigen Schul- oder Studienabschlüssen.
- Im Einzelfall können Daten betroffen sein, die für Beurlaubungsgründe relevant sind und insoweit unter Art. 9 DS-GVO fallen.
Ausdrücklich nicht betroffen sind Prüfungsinformationen der LMU oder konkrete Angaben zu Studieninhalten und individuellen Leistungen. Eine Veränderung oder sonstige Manipulation der Daten konnte laut Information der LMU verhindert werden. Daher stehen die Daten bei der LMU weiterhin zur Verfügung.
Unmittelbar nach den ersten Anzeichen ergriff die LMU umfangreiche Gegenmaßnahmen und nahm die betroffene Komponente aus dem System. Die abschließende technische und forensische Aufklärung des Angriffs dauert noch an und erfolgt in enger Zusammenarbeit mit den zuständigen Ermittlungs- und Aufsichtsbehörden. Nach bisherigen Erkenntnissen gibt es keine Anhaltspunkte dafür, dass der Angreifer den erlangten Datensatz veröffentlicht hat, dies beabsichtigt oder anderweitig missbräuchlich verwendet.
Die LMU hat inzwischen diese Webseite mit den Informationen zum Sicherheits- und Datenschutzvorfall veröffentlicht.


 MVP: 2013 – 2016







