
 Kurze Information: Am 17. September 2026 haben die Entwickler das nächste Wartungsupdate auf 7.1.1. für diese Hauptversion veröffentlicht. Betreiber von WordPress-Sites sollten unverzüglich patchen, da eine Click2Shell-Sicherheitslücke, geschlossen wurde. Click2Shell ist eine Schwachstelle, die eine Kette von nicht authentifizierten Remote-Befehlsausführungen (Preauth RCE) mit nur einem Klick ermöglicht, von der jede nicht auf 7.1.1 aktualisierte WordPress-Website betroffen sein kann.
Update auf WordPress 7.1.1
Zum 17. September 2026 wurde mir das Wartungs- und Sicherheitsupdate auf WordPress 7.1.1 in den Blogs angeboten. Ich hatte kurz im Blog-Beitrag WordPress 7.1.1 verfügbar (17. September 2026) auf dieses Update hingewiesen. Von den WordPress-Entwicklern hieß es lediglich, dass WordPress 7.1.1 ein Sicherheits- und Wartungsupdate sei, welches 17 Fehlerbehebungen im Core, 19 Fehlerbehebungen für den Block-Editor und 12 Sicherheitskorrekturen umfasst. Wegen der Sicherheitskorrekturen wurde unspezifisch empfohlen, Websites umgehend zu aktualisieren.
Click2Shell ermöglicht Seitenübernahme
Zum 18. September 2026 bin ich auf X über einen Tweet darauf aufmerksam geworden, dass WordPress 7.1.1 eine kritische RCE-Schwachstelle schließt.
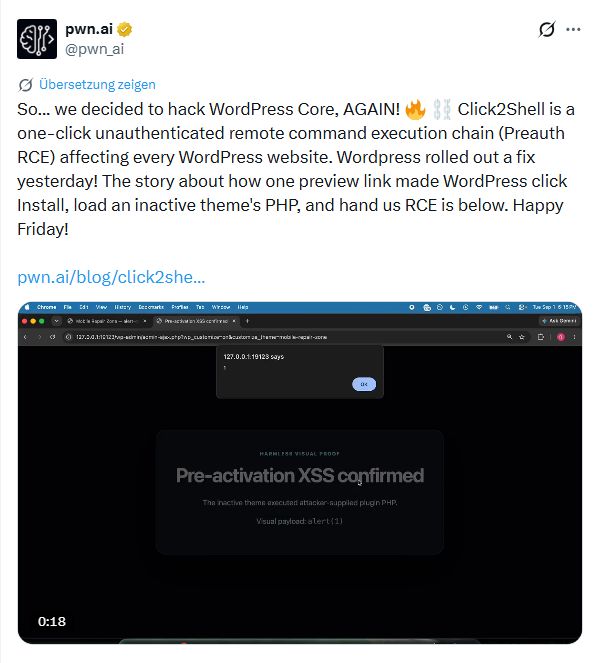
Pwn.ai Research hat die Details im Blog-Beitrag Click2Shell: Preauth WordPress Core Theme Preview Injection to RCE Chain beschrieben. Die Entdecker schreiben, dass sie einen Monat nach dem Fund der XSS2Shell genannten Schwachstelle sich erneut mit dem WordPress-Core befasst haben. Ziel war es, nach einer weiteren RCE-Kette im WordPress-Core zu suchen, die sich vor einer Authentifizierung ausnutzen lässt.
Die XSS2Shell genannte Schwachstelle CVE-2026-64638 wurde in WordPress 7.0.3 gefixt (siehe WordPress 7.0.3 verfügbar (6. August 2026)).
Die Sicherheitsforscher wurden fündig und haben die neue Remote Execution Schwachstelle (RCE) Click2Shell genannt. Es handelt dieses Mal nicht um eine Preauth-XSS-Schwachstelle im WordPress Core.
Stattdessen fanden die Sicherheitsexperten einen speziell gestalteten Vorschau-Link, der WordPress dazu brachte, ein vom Angreifer ausgewähltes Katalog-Theme zu installieren und dessen PHP-Code vor der Aktivierung zu laden.
Hintergrund der Schwachstelle ist, dass ein Wert aus der URL einer WordPress-Theme-Vorschau einmal von der WordPress.org-Themes-API und ein zweites Mal von fehlerhaften JavaScript-Methoden im Browser des Administrators interpretiert wird. Die API reduziert den Wert auf einen gewöhnlichen Theme-Slug. Der Browser behält die ursprüngliche Zeichensetzung bei und fügt ihn in einen jQuery-Selektor ein.
In Kombination mit einer echten Schwachstelle in einem beliebigen Theme gelang es den Sicherheitsforschern, WordPress dazu zu bringen, vom Angreifer bereitgestellten PHP-Code nach einem einzigen Besuch auf der Angreifer-Website auszuführen.
Die Details sind im Beitrag hier nachzulesen. Zudem haben die Finder dieses YouTube-Video zur Ausnutzung veröffentlicht. Meine Interpretation nach dem Querlesen ist, dass dies Sicherheitslücke nur dann ausnutzbar ist, wenn der Administrator einer WordPress-Webseite sich am Dashboard anmeldet und in der gleichen Browser-Session vorher eine präparierte Webseite der Angreifer besucht hat.
Die WordPress-Entwickler haben den Experten mitgeteilt, dass sie dem Problem in Kürze eine CVE-Kennung zuweisen werden. Gleichzeitig wurde die im Rahmen des WordPress Bug-Bounty-Programms maximal mögliche Prämie ausgezahlt. Wer eine WordPress-Instanz betreibt, sollte diese also unverzüglich auf die Version 7.1.1 aktualisieren.
Ähnliche Artikel:
WordPress 7.1.1 verfügbar (17. September 2026)
WordPress 7.0.3 verfügbar (6. August 2026)
Kritische WordPress-Schwachstelle wp2shell erlaubt CMS-Übernahme


 MVP: 2013 – 2016








Es gibt auch entspr. Updates für ältere WordPress Zweige bis zurück zu 4.7.x wenn man aus Gründen nicht die neusten Core Verbastelungen betreiben will oder kann.