
 [English]Noch ein kleiner Nachtrag vom Dezember 2024-Patchday. Zum 10. Dezember 2024 hat Microsoft einen kritische Schwachstelle (CVE-2024-49112) im Lightweight Directory Access Protocol (LDAP) öffentlich gemacht. Diese ermöglicht Remote-Angriffe auf Windows-Clients und -Server, wurde aber gepatcht. Es gibt aber eine Reihe Systeme, im Internet per LDAP erreichbar, was man vermeiden oder die Systeme besonders absichern sollte. Hier ein kurzer Überblick.
 [English]Anfang Dezember 2024 hatte ich hier im Blog über IT-Probleme beim mittlerweile chinesischen Elektronikhändler Medion berichtet, die auch deren Shop-System beeinträchtigte. Ich hatte das auf einen Ransomware-Befall zurückgeführt, auch wenn es nicht so durch Medion kommuniziert wurde. Nun ist klar, dass die Gruppe Black Basta hinter der Sache steckt und nun Daten auf ihrer Leak-Seite veröffentlichen will.
 Die irische Datenschutzbehörde hat eine Strafe von 251 Millionen Euro gegen Meta, die Muttergesellschaft von Facebook verhängt. Die Entscheidungen fiel im Anschluss an zwei Untersuchungen zu Meta Platforms Ireland Limited („MPIL") bekannt gegeben. Diese Untersuchungen wurden von der DPC nach einer Verletzung des Schutzes personenbezogener Daten eingeleitet, die von MPIL im September 2018 gemeldet wurde.
 [
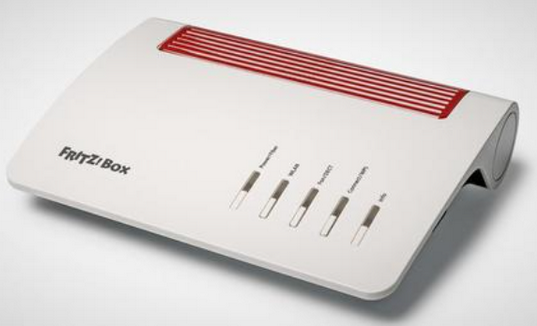 Aktuell rollt AVM ja DECT-Updates für einige seiner Geräte aus. Wer eine Solaranlage betreibt und den Sunny Home Manager (SHM) von SMA sowie Funksteckdosen im Einsatz hat, sollte die Updates nicht installieren. Denn nach dem Update funktionieren DECT-Geräte wie Funksteckdosen in Verbindung mit dem SHM nicht mehr.
 Kleines Update im Sachstand zum sogenannten "Modern Solution"-Verfahren, bei dem der Entdecker einer Schwachstelle zu einer Geldstrafe verurteilt wurde – der sogenannte Hackerparagraph macht es möglich. Der Anwalt des Software-Entwicklers, der die Schwachstelle entdeckte, äußert sich zum juristischen Kern des Verfahrens und wirft ein Schlaglicht auf das, was die deutsche Justiz aus einem solchen Fall macht. Und ein kurzer Ausblick in Sachen "Novelle des Hackerparagraphen".
 [English]Im Rahmen des heutigen Outlook-"Fehlertags" stelle ich mal einen weiteren Informationssplitter hier in den Blog ein, der Anmeldeprobleme mit der neuen Outlook-App betrifft.
Translate
Suchen
Blogs auf Borncity
Spenden und Sponsoren
Den Blog durch Spenden unterstützen.
Aus dem DNV-Netzwerk
- Flugverspätungen Nigeria: NCAA meldet 59,9% Quote, Airlines widersprechen News 17. September 2026
- Pipedrive Nova: KI automatisiert Vertriebsalltag von Vorbereitung bis Update News 17. September 2026
- BenQ Board CP5505: 55-Zoll-Display mit KI-Kamera für Hybrid-Meetings News 17. September 2026
- Tectrans II: CATL stellt Batterie für 1.000-km-Reichweite vor News 17. September 2026
- Geschäftsplattformen: Tide integriert Website-Editor und E-Mail-Hosting News 17. September 2026
Links
Amazon


Awards

 MVP: 2013 – 2016
WIMVP: 2017 – 20202015



Blogroll
Soziale Netzwerke-Seiten




Foren
Um mir den Moderationsaufwand zu ersparen, empfehle ich eines der unter Websites verlinkten Angebote. Im Microsoft Answers-Forum bin ich gelegentlich noch als Moderator zu Windows-Themen unterwegs.
Neueste Kommentare
- Henkel zu Microsoft bestätigt Copy & Paste-Problem in Excel
- Grüsch zu Ist bei eurem Android System SafetyCore vorhanden?
- Raik zu Microsoft bestätigt Copy & Paste-Problem in Excel
- Günter Born zu Ist bei eurem Android System SafetyCore vorhanden?
- Tino zu Microsoft bestätigt Copy & Paste-Problem in Excel
- Horst zu Ist bei eurem Android System SafetyCore vorhanden?
- Günter Born zu Ist bei eurem Android System SafetyCore vorhanden?
- Opiwahn zu Ist bei eurem Android System SafetyCore vorhanden?
- Itchy zu Microsoft bestätigt Copy & Paste-Problem in Excel
- Ratfen zu Ist bei eurem Android System SafetyCore vorhanden?
- P.Baier zu Ist bei eurem Android System SafetyCore vorhanden?
- Günter Born zu Ist bei eurem Android System SafetyCore vorhanden?
- Mike zu Plusnet ONE Portal legte Kundenaufträge offen (Sept. 2026)
- Bernd Bachmann zu Ist bei eurem Android System SafetyCore vorhanden?
- U zu Windows 11: Auto-Update-Installation, aber keine Einträge in Verlauf?
