
 Noch ein kurzer Nachtrag von dieser Woche. Angreifern ist es gelungen, das reddit.com-Benutzerkonto von HBO Max zu übernehmen. Anschließend wurde der offizielle HBO Max-Kanal für eine ClickFix-Malvertising-Kampagne missbraucht. Die "Opfer" mussten aber aktiv mithelfen, um auf die Malwartising-Kampagne hereinzufallen.
HBO Max ist ein Video-on-Demand-Dienstleister von Warner Bros. HBO Max ist seit dem 13. Januar 2026 offiziell auch in Deutschland verfügbar. Es lassen sich Serien, Filme sowie Eigenproduktionen von Warner Bros ansehen.
Angriff auf reddit.com-Konto
Ich bin die Woche über nachfolgenden Tweet auf den Cybervorfall gestoßen, der vor allem auf Mac-Nutzer zielte.
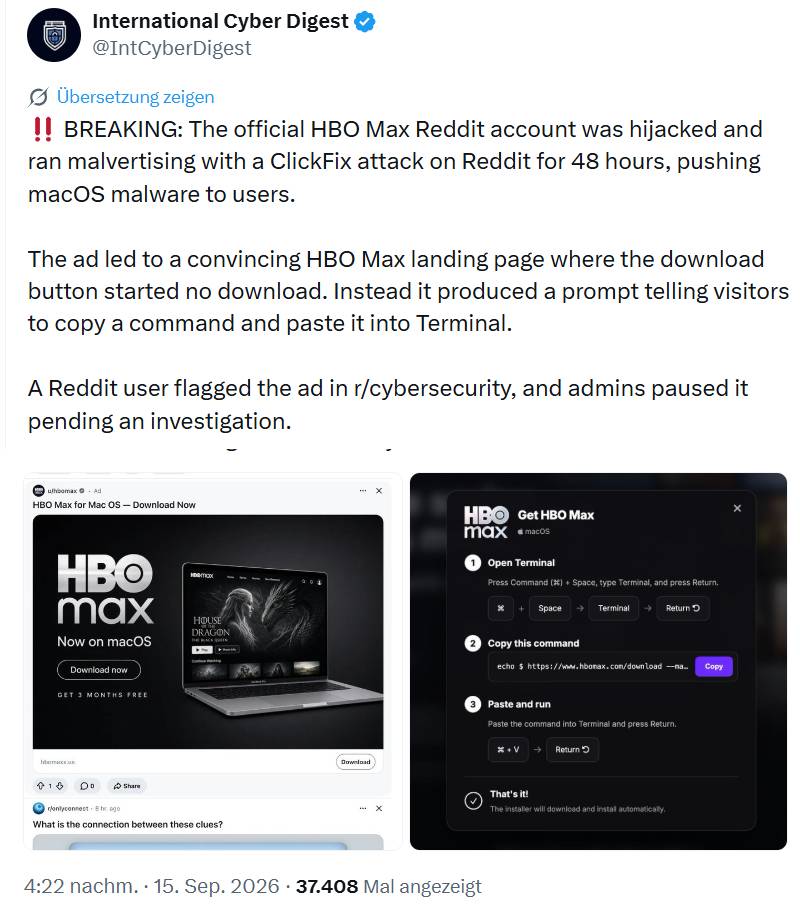
Die Aussage lautet, dass der offizielle HBO-Max-Reddit-Account von einem Angreifer gekapert wurde. Anschließend lief 48 Stunden lang, im Rahmen eines "ClickFix"-Angriffs eine Malvertising-Kampagne auf Reddit. Dabei wurde Malware an extrem unvorsichtige Nutzer verteilt.
Mithilfe des Nutzers erforderlich
Die Anzeige auf reddit.com HBO führte zu einer überzeugend gestalteten HBO-Max-Landingpage hbomaxx[.]us, auf der aber ein Download-Button keinen Download auslöste. Stattdessen erschien eine Aufforderung, einen Befehl zu kopieren und in das Terminal einzufügen.
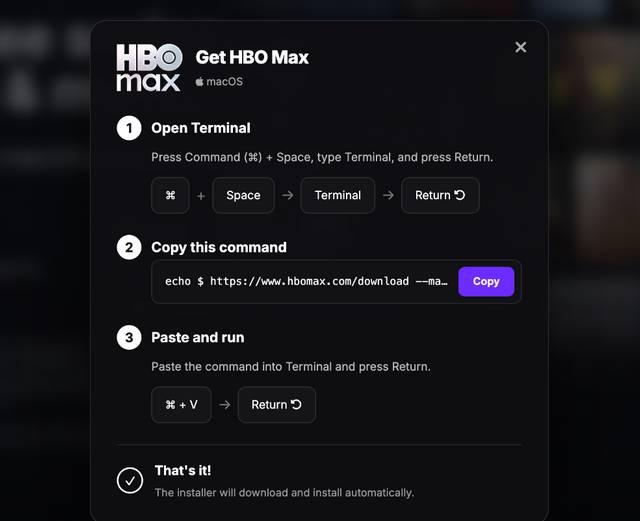
Das Opfer musste also "tatkräftig" mithelfen, um sich die Malware auf das System zu holen.
Wechselnde Anzeigen beobachtet
Ein Reddit-Nutzer meldete die Anzeige im Forum r/cybersecurity, und stellte auch Screenshots bereit. Darauf hin sperrten die Administratoren diese Anzeige im HBO Max-Kanal bis zum Abschluss einer Untersuchung.
Bis zur Sperre hatte der betreffende Account 108 Anzeigen geschaltet. Weniger als die Hälfte davon waren HBO-Max-Köder. Weitere 47 warben bei Entwicklern für KI-Programmierwerkzeuge und 15 für einen macOS-Festplattenreiniger.
Hudson Rock und ADAMnetworks konnten den eingefügten Befehl bis zu einem Verteilungssystem zurück verfolgen. Das "PasteSwitch" genannte Verteilungssystem wählt je nach Besucher eine bestimmte Nutzlast aus. Die beiden verlinkten Artikel enthalten weitere Details.
macOS-Stealer und mehr Malware verbreitet
Zu den Nutzlasten gehören kaut obigem Tweet einaml macOS-Stealer, die Browser-Anmeldedaten, Apple Notes und gespeicherte Passwörter abgreife. Aber es gab auch gefälschte Ledger-, Trezor- und Exodus-Apps, die dazu dienen, Wallet-Wiederherstellungsphrasen zu erfassen. Und es wurde ein Windows-Stealer verbreitet, der direkt in den Arbeitsspeicher geladen wird.


 MVP: 2013 – 2016







