 Beim Thema Phishing denken die meisten Leute an E-Mails, die Opfer auf entsprechende Seiten locken und zur Herausgabe sensibler Informationen verleiten sollen. Phishing funktioniert aber auch über Kalender und Besprechungseinladungen mittels .ics-Dateien. Barracuda zeigt, wie Angreifer dies ausnutzen, um auf Konten der Opfer zuzugreifen.
Viele Menschen denken bei Phishing an eine schädliche E-Mail mit einem verdächtigen Link oder Anhang. Doch Angreifer beschränken sich immer seltener bei Angriffen nur auf den Posteingang. Stattdessen missbrauchen sie zunehmend auch vertrauenswürdige Geschäftsanwendungen wie Kalender und Besprechungseinladungen.
Modernes Kalender-Phishing funktioniert, weil Beschäftigte ihre Kalender immer häufiger auch für geschäftliche Abläufe nutzen, zum Beispiel Deadlines, Schulungen und Unternehmensmitteilungen. Da Kalendereinträge also längst nicht mehr nur für Besprechungen verwendet werden, wirkt auch ein Eintrag ohne eigentlichen Besprechungstermin völlig normal.
Phishing-Angriffe über Kalendereinladungen
Eine typische Phishing-Kampagne beginnt mit einer einfachen E-Mail, die eine Kalendereinladung als .ics-Datei enthält. Das iCalendar-Format (.ics) wurde entwickelt, damit sich Termininformationen zwischen Outlook, Google Kalender, Apple Kalender und anderen Plattformen synchronisieren lassen. Um diese Interoperabilität zu ermöglichen, können Kalenderdateien zahlreiche Informationen, darunter URLs, benutzerdefinierte Metadatenfelder und Anhänge, enthalten.
Das bietet Angreifern zahlreiche Möglichkeiten, die sie missbrauchen können. Sie können beispielsweise Phishing-Inhalte in Terminbeschreibungen platzieren, Links in Ortsfeldern einbetten, schädliche Anhänge hinzufügen oder HTML-formatierte Inhalten nutzen, um überzeugende Mitteilungen zu erstellen, die wie interne Kommunikation wirken. Da sich diese Inhalte in den Metadaten des Kalendereintrags und nicht im Text der E-Mail befinden, prüfen Sicherheitsmechanismen sie möglicherweise weniger gründlich.
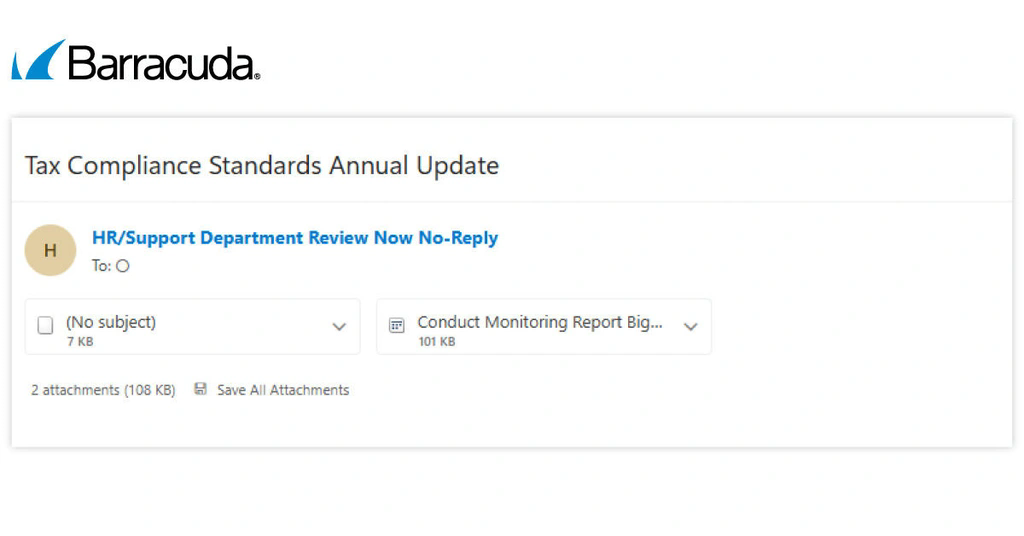 Die gefälschten Kalendereinladungen werden weniger gründlich von Sicherheitsmechanismen geprüft (Copyright: Barracuda)
Die Phishing-E-Mail selbst enthält oft kaum mehr als eine Betreffzeile, die auf einen routinemäßigen Geschäftsprozess verweist. Öffnet der Empfänger die Termineinladung, zeigt der Kalender direkt in den Termin eingebettete Inhalte an, etwa Bilder oder QR-Codes. Diese Inhalte wirken zunächst legitim, führen Betroffene jedoch auf eine gefälschte Anmeldeseite, die von den Angreifern kontrolliert wird.
Dieser Prozess läuft häufig über eine Adversary-in-the-Middle-(AiTM)-Phishing-Plattform. Wenn der Nutzer seine Zugangsdaten eingibt und die Multi-Faktor-Authentifizierung (MFA) abschließt, können die Angreifer den Benutzernamen, das Passwort und die Authentifizierungsdaten der Sitzung abgreifen und damit auf das Konto zugreifen.
Worauf Sicherheitsteams achten sollten
Wirksame E-Mail-Sicherheit erfordert Transparenz über die gesamte Angriffskette hinweg und darf sich nicht nur auf den Zeitpunkt der E-Mail-Zustellung beschränken. Unternehmen sollten Kalendereinladungen daher als aktive Inhalte behandeln und .ics-Dateien genauso sorgfältig prüfen wie herkömmliche Anhänge.
Zu den empfohlenen Maßnahmen gehören die Implementierung von Phishing-resistenten MFA-Verfahren wie FIDO2 oder WebAuthn, die Einführung von Richtlinien für bedingten Zugriff, die Überwachung von Sitzungen und Funktionen zur schnellen Aufhebung von Sitzungen. Ebenso wichtig sind Maßnahmen, die verdächtiges Anmeldeverhalten und den Missbrauch von Tokens erkennen. Weitere Informationen finden sich in diesem Blog-Beitrag.


 MVP: 2013 – 2016




Lässt sich recht leicht unterbinden Kalendereinträge die die nicht von intern kommen werden von der IT direkt geblockt.
Es ist und bleibt Scheiß Phishing und der lässt sich zu 100% verhindern!
Legitime ICS Anhänge können auch von Außen kommen. Es bleibt nichts anderes übrig, als sämtliche Anhänge durch eine Sandbox laufen zu lassen, bevor sie freigegeben wird.
Also legitime ICS Anhänge von außen kommen aber nicht einfach so und auch nicht von unbekannten Adressen!
Was von außen reinkommt, kommt niemals ungeprüft und ohne Sandbox durch! Egal was das ist…
Es gibt da draußen wirklich echt harten Scheiß, das nem IT Security Spezialisten echt alles abverlangt, Phishing egal welcher Art gehört nicht dazu, das ist das kleine Einmaleins!
So wie ich das verstehe, muss der Anwender im Termin aktiv etwas anklicken und ggfs dann seine Zugangsdaten eintragen.
Die ICS-Datei muss ja trotzdem erst mal über eine halbwegs legitim aussehende Mail reinkommen. Im besten Falle sollte bereits diese Mail gar nicht durchgehen…
Aber ja, inhaltliche Prüfmechanismen inkl. URL Rewriting kommen hier an ihre Grenzen.
Günter, die Kalendereinladung zum Freibier heute Abend für jeden IT-Admin, der eine Floppydisk im Knopfloch trägt, war gar nicht von Dir? ;-)