
 Ein Sicherheitsexperte, der unter dem Alias Nightmare Eclipse etc. auftritt, hat in den letzten Monaten ja einige 0-day-Schwachstellen samt Proof of Concepts zu Microsoft Schwachstellen veröffentlicht. Nun wurden die Identität und einige Hintergrundinformationen offen gelegt – die Informationen decken sich mit dem, was mir bekannt war.
Rückblick auf die Nightmare Eclipse-Veröffentlichungen
Anfang April 2026 hatte ich den ersten Artikel BlueHammer: Windows 0-day-Schwachstelle hier im Blog. Jemand, der dort unter dem Alias Chaotic Eclipse auftritt, aber auch Nightmare Eclipse oder ähnliche Aliase verwendet, war echt stinkig. Der Sicherheitsexperte legte einen 0-day Exploit auf GitLab offen, der den Update-Mechanismus des Microsoft Defender missbraucht. Der PoC missbraucht anschließend NTFS-Symlinks/Junction-Einträge über undokumentierte NT-APIs, um Dateioperationen des Defender im SYSTEM-Kontext auf vom Angreifer kontrollierte Speicherorte umzuleiten. In der Botschaft, die sich an Microsoft richtete, hieß es: "Ich erkläre nicht, wie das funktioniert. Ihr Genies könnt das selbst herausfinden." Der Sicherheitsexperte hatte eine Schwachstelle an Microsoft gemeldet, dort aber die Rückmeldung erhalten, dass es keine Schwachstelle sei, die eine Bug-Bounty-Prämie bekomme. Jedenfalls hat die betroffene Person dann diesen Blog-Beitrag auf Blog-Spot veröffentlicht.
In der Folge veröffentlichte Nightmare Eclipse in regelmäßigen Abständen 0-day-Schwachstellen in Microsoft-Produkten (siehe Links am Beitragsende). Das Ganze eskalierte extrem und Microsoft versuchte dem Sicherheitsexperten am Zeug zu flicken (siehe Zoff und Schwarze-Peter-Spiel zwischen 'Microslop' und Chaotic Eclipse). Weiterhin wurde der Experte auf GitHub und später GitLab sowie auf Blogspot gebannt (siehe Nightmare Eclipse auf GitLab gebannt; Microsoft nimmt Stellung). Das war das Bild, was ich einige Zeit aus Außenstehender hatte. Aber das Bild bekommt neue Nuancen.
Identität von Nightmare Eclipse gelüftet
Die Tage hat mich ein Blog-Leser auf einen Tweet auf X hingewiesen, der sich mit der Identität von Nightmare Eclipse befasst.
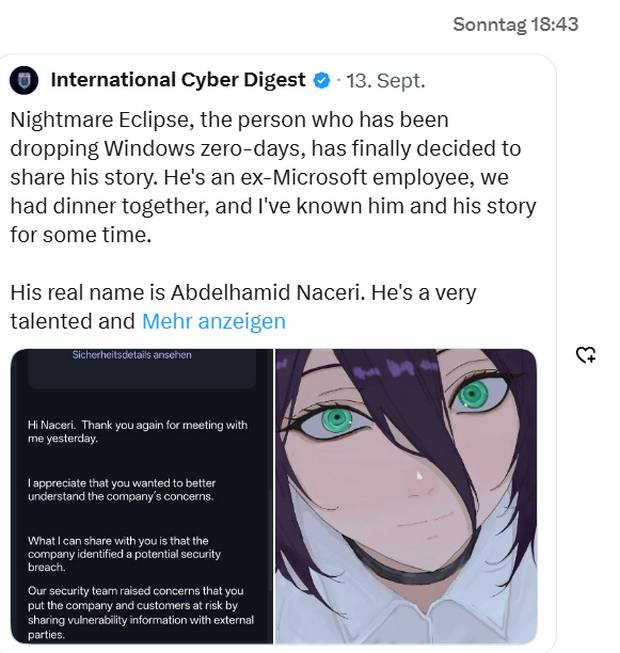
Der Account "International Cyber Digest" lässt sich über Nightmare Eclipse aus und schreibt: "Nightmare Eclipse, der Windows-Zero-Day-Exploits veröffentlicht hat, hat sich endlich entschlossen, seine Geschichte zu erzählen". Nightmare Eclipse habe mit dem Betreiber des Accounts zusammen zu Abend gegessen, um die Details zu besprechen. Der Betreiber des Accounts kannte die Details bereits länger – wie auch andere Insider (siehe auch meine Ausführungen weiter unten).
Der richtiger Name der Person hinter dem Alias Nightmare Eclipes ist Abdelhamid Naceri, heißt es. Er sei ein sehr talentierter und intelligenter Mensch, ein ehemaliger Microsoft-Mitarbeiter. Microsoft hat den Sicherheitsforscher "mit einer vagen Begründung" entlassen, die per E-Mail vom Vice President of Engineering beim MSRC verfasst wurde (siehe folgender Screenshot).
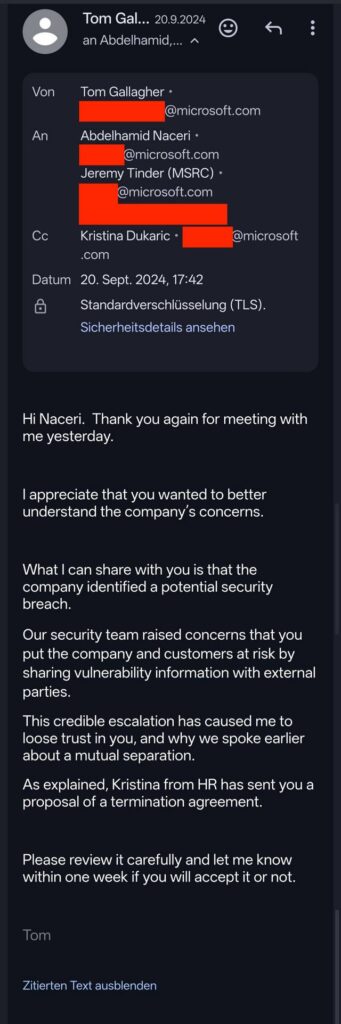
Der Sicherheitsforscher gibt an, dass er sich nach der Kündigung mit Microsoft Vizepräsident Tom Gallagher getroffen habe. Diese habe ihm nach der Kündigung mitgeteilt, dass er bei Microsoft auf die schwarze Liste gesetzt wurde, und ihm ein schlechtes Arbeitszeugnis ausgestellt werde, damit er nie wieder einen Job finden könne.
Da sollte also jemand beruflich vernichtet werden, wenn der Plot stimmt. Für Abdelhamid Naceri hatte dies, so die Aussage des Tweets, gravierende Folgen. Abdelhamid Naceri besitzt keinen europäischen Pass, und er war nur noch ein paar Monate davon entfernt, eine dauerhafte Aufenthaltsgenehmigung für die EU zu erhalten.
Anstatt ihm diese paar Monate zu gewähren, heißt es im Tweet, entließ Microsoft ihn aus einem Grund, der – soweit wir wissen – nie klargestellt wurde. Anschließend führte Microsoft einen Rechtsstreit gegen Abdelhamid Naceri und bot ihm schließlich 55.000 Euro plus ein Jahresgehalt an, damit er die Klage zurückziehe.
Und das alles sei passiert, während Abdelhamid Naceri Zero-Day-Schwachstellen veröffentlichte. Der Mann klagte in Deutschland wegen ungerechtfertigter Kündigung weiter gegen Microsoft. Das Verfahren soll ihn über 200.000 Dollar gekostet haben. Der Sicherheitsforscher gibt an, dass Microsoft sich geweigert habe, Details über die Sicherheitslücke preiszugeben. Das erklärt wohl das Verhalten von Nightmare Eclipse in Bezug auf die Veröffentlichung der Sicherheitslücken. Und es wirft imho auch ein "gewisses Licht", auf die in meinen Augen floskelhaften Versicherungen Microsofts, die "Sicherheit der Kunden ernst zu nehmen".
Abdelhamid Naceri, Alias Nightmare Eclipse, Alias MSNightmare2000, hat in einer Serie an Tweets die obigen Ausführungen ebenfalls untermauert.
Hinweise auf die Identität von Nightmare Eclipse im Blog
Hier im Blog hatte Leser Bolko bereits zum 28. Mai 2026 in diesem Kommentar Hinweise auf die Identität von Nightmare Eclipse geliefert. Bolko schrieb:
Die Identität von Nigthmare-Eclipse wurde gestern auf X genannt und er ist ein bekannter und sehr fähiger Sicherheitsforscher. Er wohnt in NRW in Deutschland.
Er benutzt als Nicknames auch "halov" , "halove23" (halove23[.] blogspot[.]com wurde inzwischen auch gelöscht), "klinix5".
Er wurde auch von Kaspersky, Bitdefender, Fortinet, Google (Chrome) etc. lobend erwähnt als Entdecker von zahlreichen Sicherheitslücken.Bei Kaspersky stand er am 15. April 2026 ganz oben in Zeile 1 in einer Hall of Fame. Bestman.
In den Buglisten von Chrome steht halov mehrmals drin und er wurde für die gefundenen Lücken von Google und Kaspersky finanziell belohnt.
Man tippe mal in die Suchmaschine dieses BornCity-Blogs hier "halov" ein, öffne den ersten Treffer! Belohnung $2000 für CVE-2022-2162 an halov und daneben steht eine relevante Info.
oder $1000 für CVE-2020-16007Er ist Teil der "Trend Micro Zero Day Initiative" und sein Klarname wurde von Trend Micro ebenfalls ausdrücklich lobend und dankend erwähnt.
Vor 5 Jahren hatte er den Fehler CVE-2021-41379 im Windows Installer entdeckt und an Microsoft gemeldet. Microsoft hat den Fehler aber falsch gepatcht, und der Forscher veröffentlichte daraufhin einen PoC, um Microsoft zu beweisen, dass der Fehler weiterhin vorhanden ist.
Microsoft ist leider richtig ernsthaft bescheuert, wenn sie so jemanden so vor den Kopf stoßen. Denn er kann wirklich sein Metier richtig gut und er hat jahrelang bewiesen, dass er entdeckte Lücken verantwortlich, diskret an den jeweiligen Hersteller gemeldet hat.
Alle anderen Hersteller sind ihm dankbar gewesen, nur Microsoft hat ihn schlecht behandelt.
Was soll er im Fall Microsoft machen, wenn die ihn ignorieren, oder sogar sein Microsoft-Researcher-Konto löschen (Screenshot dieses ehemaligen speziellen MS-Kontos gibt es auch auf X), die Lücken (Backdoors) bewusst offen lassen und Millionen Microsoft-Kunden Gefahren aussetzen?
Dann bekommt MS halt mal ein paar Denkzettel verpasst als Anreiz.
Sucht man mit dem Klarnamen, dann findet man zahlreiche von ihm entdeckte CVEs, nicht nur bei Microsoft-Produkten.
Wenn Microsoft auf diese Person "verzichtet" und statt dessen das FBI auf ihn hetzt, dann sollte man besser auf Microsoft verzichten und einen großen Bogen um diese […] Firma machen.
Die nun hier offen gelegten Informationen erscheinen für mich in sich kongruent und werfen meiner Meinung nach ein besonderes Licht auf Microsoft und dessen handeln. Deckt sich mit meinen Erfahrungen, wie Ex MVP-Kollegen nach Kritik behandelt wurden, oder wie vorsichtig manche Leute in Bezug auf Informationen zu Microsoft agieren ("lassen Sie meinen Namen raus", ist eine gängige Aussage).
Ähnliche Artikel:
BlueHammer: Windows 0-day-Schwachstelle
BlueHammer-Nachlese: Defender-Patch vom 14.4.2026 und Analyse von Fortra
RedSun: Nächste Windows Defender 0-Day-Schwachstelle
Chaotic Eclipse zwei 0-Day-Windows Schwachstellen (YellowKey, GreenPlasma), eine in MS Teams
Nightmare Eclipse veröffentlicht MiniPlasma-Schwachstelle CVE-2020-17103
Zoff und Schwarze-Peter-Spiel zwischen 'Microslop' und Chaotic Eclipse
Nightmare Eclipse auf GitLab gebannt; Microsoft nimmt Stellung
Microsoft versus Nightmare Eclipse: Wir haben jetzt "Bitskrieg"
BlackHat 2026 in Vegas: Tritt das MSRC gerade in das nächste Fettnäpfchen?
Windows: Details zur Bitlocker-Schwachstelle "Bitskrieg"
Windows Defender-Schwachstelle RoguePlanet durch Nightmare Eclipse offengelegt
Windows: HardBreacher Kaspersky AV-0-Day von Nightmare Eclipse veröffentlicht


 MVP: 2013 – 2016







