
 Kurze Info und Frage, ob noch jemand betroffen ist. Der X-Kanal Microsoft 365 Status hat vor 3 Stunden signalisiert (TM1461801), dass "Wartungsarbeiten unbeabsichtigte Auswirkungen auf den Microsoft Teams-Dienst hatten und zu Funktionseinschränkungen für Nutzer im asiatisch-pazifischen Raum führten". Zudem hat Microsoft kürzlich bekannt gegeben, dass Administratoren bald Bots den Zugriff auf Meetings sperren können. Kurzer Sammelbeitrag zu diesen Themen.
Teams-Störung am 26.8.2026
Auf dem x.com-Kanal von Microsoft 365 Status hieß es zum 26. August 2026 gegen 3:47 Uhr deutscher Zeit:
We have determined that maintenance related activity had unintended impact on the Microsoft Teams service and resulted in degraded functionality for users in Asia-Pacific. We have halted the maintenance activity and our service has returned to standard availability levels. Further details can be found in the Admin center via TM1461801.
Die Wartungsarbeiten wurden gemäß Meldung eingestellt, und Teams soll wieder normal verfügbar sein (obwohl ich noch Störungsmeldungen, abgesetzt vor einer Stunde, gesehen habe). Hat das auch auf DACH durchgeschlagen?
Administratoren können Bots in Meetings aussperren
Die Teilnahme von Bots in Meetings von Microsoft Teams stellt ein potentielles Sicherheitsproblem dar. Microsoft Teams kann schon heute Meeting-Bots erkennen und den Organisatoren und Administratoren einen Überblick darüber verschaffen. Jetzt geht Microsoft einen Schritt weiter und hat zum 24. August 2026 im Microsoft 365 Message Center den Eintrag MC1459141 – Microsoft Teams: Admin policy to automatically block identified external meeting bots from joining meetings veröffentlicht.
Die Botschaft lautet, dass Redmond bei Microsoft Teams eine Richtlinie einführen wird, mit der Administratoren die Teilnahme identifizierter externer Meeting-Bots an Besprechungen automatisch blockieren können, um die Sicherheit zu erhöhen.
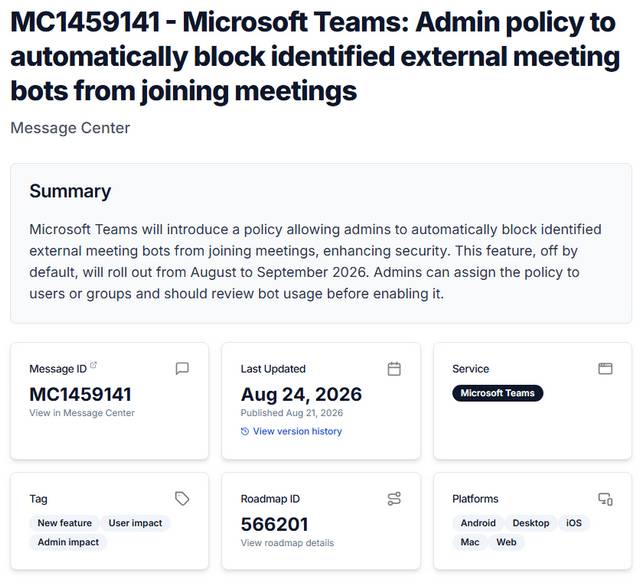
Relevant ist, dass diese Funktion standardmäßig deaktiviert ist, und im Zeitraum von August bis September 2026 schrittweise eingeführt wird. Administratoren können die Richtlinie Benutzern oder Gruppen zuweisen und sollten vor der Aktivierung die Bot-Nutzung überprüfen.


 MVP: 2013 – 2016








Ich hab jeden Tag zig O365 service health mails im Postfach. Ich lese die schon gar nicht mehr. Nur wenn sich user melden schaue ich nach, ob aktuell was gemeldet ist.