
 Die Webseite helden.de informiert ihre Benutzer über einen Sicherheitsvorfall, bei dem persönliche Daten abgeflossen sein sollen. Hintergrund ist, dass Dritte wohl bei einem externen "Dienstleister" auf die Daten von Verträgen zugreifen konnten. Der Vorfall führt, neben dem möglichen Datenabfluss, zu Störungen der App und der Webseite.
Wer ist helden.de?
Mir war der Hamburger Anbieter helden.de gänzlich unbekannt – und ich habe nach einem Leserhinweis mal kurz geschaut. Laut nachfolgend gezeigter Webseite ist der Anbieter helden.de ein Teil von GETSAFE (die wurden vor einiger Zeit übernommen).
Getsafe ist ein (2015 als Startup gegründetes) digitales Versicherungsunternehmen (Insurtech) mit Sitz in Heidelberg. Die Besonderheit: Der Abschluss und die Verwaltung von Versicherungen wird komplett über eine Smartphone-App abgewickelt (siehe). Auch bei helden.de wird dieser Ansatz verfolgt. Die Vertragsverwaltung erfolgt bei Getsafe.
Ein Leserhinweis auf einen Vorfall
Ein Blog-Leser hat letzten Freitag, den 21. August 2026, eine Mail der Plattform helden.de erhalten, in dem er über einen Sicherheitsvorfall informiert wurde. Die "gute Nachricht" zuerst: Die Leute sind weiter versichert.
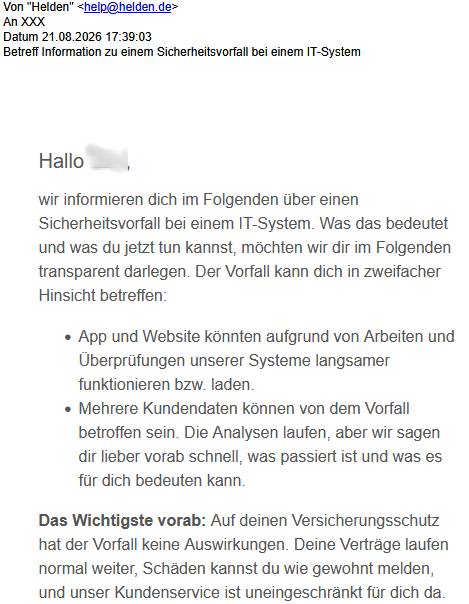
Die schlechte Nachricht: Es gab einen Sicherheitsvorfall bei einem IT-System zur Verwaltung von Verträgen. In diesem Bereich arbeitet der Versicherer, laut eigener Aussage, mit einem "spezialisierten IT-Unternehmen" zusammen, welches "eine Standard-Software" nutzt. Es werden zwar weder das Unternehmen noch die "Standardsoftware des Spezial-Unternehmen" genannt. Aber es wird immerhin eingestanden, dass eine Sicherheitslücke in der Standardsoftware bestand, über die Unbefugte auf gespeicherte Daten zugreifen konnten.
"Die Lücke wurde unmittelbar nach Kenntnis geschlossen, zusätzliche Sicherheitsmaßnahmen wurden ergriffen, und wir haben den Vorfall der zuständigen Datenschutzaufsichtsbehörde gemeldet", heißt es. Liest sich für mich so: "Die Leute haben erst nach dem Hack festgestellt, dass der Hersteller der Standard-Software einen Patch samt Sicherheitshinweis veröffentlicht hat". Hier hätte ich mir deutlich mehr Details – auch im Hinblick auf die Blog-Leserschaft – gewünscht, und habe diesbezüglich bei GetSafe nachgefragt (Antwort trage ich ggf. nach).
Nach derzeitigem Kenntnisstand geht der Versicherer davon aus, dass ein Zugriff auf Daten stattgefunden hat. In dem betroffenen System waren folgende Daten gespeichert, die eingesehen werden konnten:
- Name,
- E-Mail-Adresse,
- Telefonnummer und Adresse sowie Namen mitversicherter Personen,
- die E-Mail-Adresse, die dem PayPal-Konto zugeordnet ist,
- Vertragsdaten (Versicherungsart und -nummer),
- sofern vorhanden auch Angaben zu gemeldeten Schäden.
Nicht betroffen sind Passwörter und Kreditkartendaten, falls welche hinterlegt wurden. Auch ein PayPal-Passwort und PayPal-Zugangsdaten seien nicht betroffen, heißt es. Der Versicherer gibt an, dass der Kunde in zweifacher Hinsicht vom Vorfall betroffen sein kann:
- App und Website könnten aufgrund von Arbeiten und Überprüfungen der Systeme langsamer funktionieren bzw. laden.
- Mehrere Kundendaten können von dem Vorfall betroffen sein.
Die Untersuchung von Ursache und Umfang dauert weiter an. Leider enthält die Information an betroffene Kunden Null an Informationen, wann der Vorfall stattfand. Es wird lediglich ausgeführt, dass das Kundenkonto nicht gefährdet sei, man aber nun mit gezieltem Phishing rechnen kann.


 MVP: 2013 – 2016








Die helden.de Webseite verwendet WordPress, manche erinnern sich an https://borncity.com/blog/2026/07/26/wordpress-hacks-ueber-wp2shell-erste-faelle/
Ich darf daran erinnern, dass der Sicherheitsvorfall bei einem "Spezial-IT-Unternehmen" als Dienstleister passiert sein soll. Was immer das heißen mag, ich denke, die verwenden eher kein WordPress, um Verträge zu verwalten. Mag mich aber täuschen.
Der WP2Shell Hack ermöglichte beliebige PHP-Code Ausführung auf dem Server und damit Auslesen und Nachvollziehen von allem, auf was die Webseite bzw. der Besucher der Webseite Zugriff hat, also auch auf alle APIs usw. die im Hintergrund dafür von der Webseite angesprochen werden.
"Die Besonderheit: Der Abschluss und die Verwaltung von Versicherungen wird komplett über eine Smartphone-App abgewickelt "
klar, weil diese Smartphone-Zombies keinen Rechner mehr besitzen und alles über ihren Taschencomputer abwickeln.
Im Büro stellen sie sich im Umgang mit Windows dann so blöd an wie ihre Eltern anno 1990 bei W3.11. Aber da war der Umgang mit Maus, Fenstern und C&P ja wirklich noch neu. Heute sollte man das erwarten können, aber was ich da so bei unseren Kunden erlebe ist ein Graus.
Lustige Vorstellung, dass die Kunden sich das aussuchen dürfen. Bis vor ein paar Monaten war das eine ganz normale Webseite, über die man die Versicherung abschließen konnte. Die war sicherlich auch per Handy bedienbar.
Dann ist das Ding an GetSafe verkauft worden und geht nur noch über deren Datenkraken-App. Immerhin konnte man alles wegklicken, natürlich nur unter Gejammer der UI, das wäre aber Schade und ich würde auf soviele Vorteile verzichten. Kein Wunder, dass so eine Klitsche dann auch mal direkt einen Datenreichtum an den Tag legt.
Ich sitze hier als Boomer, der seit langem vor dieser Einwicklung gewarnt hat, und "wer nicht mit der Zeit geht, der geht mit der Zeit" von jüngeren Lesern lesen durfte, mit ganz vielen Säcken Popcorn neben meinem Bürostuhl.
Ich würde mich ja am Ende des Tages freuen, wenn ich kurz vor Grabstein sagen dürfte: "Leute, ich hab mich geirrt … ich war zu skeptisch". Nur fürchte ich, dass der Spruch: "Leute, ich hab mich geirrt … es ist noch viel schlimmer gekommen" fällig wird.
Und nein, in diesem Fall zitiere ich nicht §3 des Kölschen Grundgesetzes "Et hätt noch emmer joot jejange" – auch nicht, wenn ich Moselfranke bin und diesen Spruch seit früher Kindheit kenne. Wir waren zum Glück weit genug weg vom Dom, um kritische Distanz zu wahren bzw. zu lernen ;-).
Ich gehöre zur Boomer-Generation und gehe in drei Jahren in den Ruhestand. Die technischen Entwicklungen sind für mich Fluch und Segen zugleich: Sie schaffen neue Möglichkeiten, verlangen aber auch ständige Anpassung. In meinem Beruf führt daran kein Weg vorbei. Ich muss mit der Zeit gehen – und das im doppelten Sinn. ;)
Ich fürchte, die meisten Leute verstehen das Beef nicht wirklich – schimmert auch aus dem Kommentar hervor. Anpassungen sind per se ja kein Problem – ich habe in den (am 1.10.) 33 Jahren meiner freiberuflichen Tätigkeit gelernt, mich ständig neu zu erfinden und nutze auch neue Technologien. Aber nicht aus Selbstzweck, nur weil es neu ist, sondern weil es sinnvoll ist. Was mich stört: Anpassungen als vermeintlicher Fortschritt, weil es dem Zeitgeist entspricht (umgepinselte App-Bedienelemente, weil man wieder ein Update braucht), Funktionen, die niemand braucht, und die zunehmende technische (Sicherheits-) Hypothek, weil niemand mehr sauber Architekturen designed oder Prozesse hinterfragt und Sachen auf das Sinnvolle begrenzt. Wir leben noch im Sonnenscheinland – spätestens, wenn da mal verstärkt hybride Angriffe (denkt an die Ukraine) kommen, wird es düster.
Auf X wird mir gerade von den Algorithmen vieles aus Frankreich in meine Timeline gespült. Die haben, durch die zentralen, oft auf Paris und deren "Eliten" fokussierten, Verwaltungen und Firmen riesige Sicherheitsprobleme. Fast täglich werden Hacks mit Datenabflüssen zentraler Datenbanken (Finanzamt, Grundbuchamt, Krankenversicherer etc.) gemeldet. Es ist für mich frappierend zu sehen, wie die staatliche Verwaltung diese Vorfälle kategorisiert und erklärt (alles wurde einem Sicherheitsaudit unterzogen, das ist sicher …).
Dem stimme ich vollumfänglich zu. Unsere staatlichen Institutionen wirken derzeit nicht ausreichend darauf vorbereitet, bei hybriden Angriffen schnell und wirksam zu reagieren. Gerade in solchen Situationen wäre jedoch ein zügiges und entschlossenes Handeln erforderlich.
Besonders deutlich wird dies am Beispiel des Themas Drohnen. Anstatt unmittelbar praktikable Maßnahmen zu prüfen und umzusetzen, wird zunächst ein Arbeitskreis gebildet, der mögliche Gegenmaßnahmen erörtern soll. Dieser Prozess mag grundsätzlich sinnvoll sein, vermittelt jedoch den Eindruck, dass wertvolle Zeit verloren geht, während akuter Handlungsbedarf besteht.
Genau diese langsamen Entscheidungs- und Abstimmungsprozesse zeigen die bestehenden Herausforderungen im Umgang mit neuen Bedrohungslagen. Das ist aus meiner Sicht nur schwer nachvollziehbar und wirkt angesichts der aktuellen Entwicklungen schlicht unglaublich.
Ganz ehrlich: Ich kann diesen "Generationenkrieg" nicht mehr hören/lesen/schreiben…!
Ich gehe mittlerweile sogar soweit, dieses ursprüngliche "O.K., Boomer" als Beleidigung anzusehen, obwohl ich persönlich nicht zu dieser Generationenschublade gehöre, sondern zu der nächstjüngeren (Generation X).
Falls das hier nicht 'reinpassen sollte – da zu sehr themenfremd, dann bitte verschieben/löschen – wollte das nur mal loswerden.
Danke, Herr Born und allen noch viel Spaß und Freude hier!
Man sollte nicht alles bierernst nehmen – manchmal lässt sich halt mit Boomer versus GenX mit einem Augenzwinkern spielen. Schwierig finde ich, wenn es in reinen Vorwürfen endet. Zum Verzweifeln ist halt, wenn Ignoranz dazu kommt und das dann erkennbar schief geht (unabhängig vom Alter, würde mich mit Ignoranz nicht ausnehmen, aber behalte leider zu oft Recht).
Smartphones sind nicht unsicherer als normale PCs mit Windows – eher sicherer, weil viel stärker eingeschränkte und von Big Brothern kontrollierte Umgebung.
PS: Boomer mit Rente in Sicht – gibts bei Günter auch andere Generationen? :)
—
GB: Zu "den anderen Generation" – ich kann beruhigen, von Ü18 bis Ü80 ist alles vom Auszubildenden, oder Arbeitnehmer über Ärzte bis zu diversen PR-Abteilungen unter der Leserschaft vertreten – wobei der Schwerpunkt natürlich bei IT-Mitarbeitern liegt, und der "Bauch" bei Ü45 zu verorten ist. Aber hey, es gibt Auszubildende im IT-Bereich, die sich zur Prüfung ein T-Shirt mit "Born in 127.0.0.1" mit Konterfei anfertigen lassen. Also alles bunt gemischt.
Mir ist klar, dass ich mich in einem "Spannungsfeld" bewege. Da gibt es die 20 Jährigen, vor deren Überlegungen und Wissen ich den Hut ziehe. Aber es gibt auch die gelebte Verantwortungslosigkeit und Naivität der Ü50-Vertreter, die mich kopfschüttelnd zurück lässt. Und aktueller Schwank – gerade von meiner Frau erfahren, die vom Einkauf zurück kam: "Neuer Azubi kam gestern mit einer 'Entschuldigung vom Friseur' zu spät zur Arbeit" – kannst Du dir nicht ausdenken – ist aber das Leben da draußen ;-).
"Smartphones sind nicht unsicherer als normale PCs mit Windows – eher sicherer, weil viel stärker eingeschränkte und von Big Brothern kontrollierte Umgebung."
Dem widerspreche ich.
Bei Windows gibt es monatliche Sicherheitsupdates.
Bei Android eigentlich auch, aber welcher Smartphonehersteller liefert denn tatsächlich monatliche Sicherheitsupdates aus?
Da hat man u.U. ein monatelang ungepatchtes Gerät.
Und bei Windows sind die Updates unabhängig vom Hersteller des Geräts.
Bei Smartphones gibt es das nicht.
Da ist man auf Gedeih und Verderb der Updatepolitik des Herstellers ausgeliefert.
Und sehr viele Hersteller behandeln das Thema sehr nachlässig.
Hinzu kommen die Nutzer, die sich sehr sehr häufig überhaupt gar keine Gedanken über Sicherheit machen und alles anklicken, was nicht nach 3 Sekunden wieder vom Bildschirm verschwunden ist.
Und das Ökosystem von Android und iOS ist auch nicht sicher.
Oft genug werden in den Stores Apps gefunden, die Schadsoftware enthalten.
Das Problem bei den Stores ist nämlich, das die Sicherheitsprüfung nur beim initialen Hochladen der Apps in den Store passiert, danach aber nie wieder.
Leute, die Schadsoftware über Apps verbreiten wollen, nutzen das aus, indem sie die initale App frei von Schadsoftware in den Store hochladen und dann auch noch ein paar Updates, aber später dann die Schadsoftware über Updates in die Apps einbauen.
So ein Smartphoe ist deutlich schneller verloren gegangen, als ein Desktop-PC. Ist der Bildschirm am Phone kaputt, hab ich Probleme, wenn ich mir nicht helfen kann. Am Desktop steck ich einen anderen Monitor ran oder ein TV-Grät. Irgend etwas, was zur Bildausgabe taugt. In der Regel verliere ich einen Desktop-PC nicht, ein Smartphone ist ggf. schneller weg, bevor ich Smartphoe sagen kann. Mit der Zeit mitgehen? Bedingt. Wenn es mir nützt, überleg ich es mir. Nützt es mir nicht, sondern nur anderen, wo noch x andere dran hängen und Daten abgreifen, dann ist es unnütz.
Android schottet die einzelnen Apps gegeneinander weit konsequenter ab, im Betrieb und auf dem Flash. Ein IMHO ziemlich wichtiger Aspekt.
Die Hersteller-Stores sind immerhin eine Kontrollinstanz, wenn auch keine perfekte. In Windows installiert man gewohnheitsmässig selbst von überallher.
Google macht aber auch imho völlig unsinnige Vorgaben, was eine App unterstützen muss.
Beispielsweise Apps, die dir die WLANs in der Umgebung anzeigen müssen zwingend die Standorterfassung und -übermittlung integriert haben. Wenn man die abgeschaltet hat, funktionieren diese Apps nicht mehr.
Die Standorterfassung/-übermittlung ist aber für die Funktion der Apps völlig überflüssig.
Da kommt wieder der Begriff "Datenkrake" ins Spiel.
Google will wissen, welche WLANs es an welchem Standort gibt.
Und so gibt es diverse, für die Funktion einer App nicht nötigen Funktionen, die Google vorschreibt, damit die App in den Store aufgenommen wird.
Viele App-Entwickler machen das aber nicht mit und haben deswegen ihre App aus dem Store zurückgezogen oder laden die gar nicht erst in den Store hoch, sondern veröffentlichen die Apps auf anderem Wege (alternative Stores oder per .apk).
Handysicherheit:
Habe einer 2025 einer Seniorin ein Emporia-Senioren-Phone gekauft, dachte die Marke taugt vielleicht etwas, weil es gute Testberichte gab.
Neuestes Sicherheitspatch: Nov. 2025 :-(
Kommt mir bald so vor, wie der billige Chinariegel, den sie vorher hatte.
Was werden denn Senioren so damit anstellen? Besser als das Windows 7 was ja "noch fürs Internet geht".
Also ich würde den Umgang mit dem Smartphone als schwieriger erachten als den Umgang mit einem Computer.
Ich denke die "Smartphone-Zombies" sind mit Wechsel von Smartphone > PC besser dran als andere Nutzer von "PC -> Smartphone".
Ich halte aber das Smartphone für viele Sachen einfach total ungeeignet, einfach aufgrund des winzigen Displays. Du kannst halt einfach die ganzen Informationen nicht in so eine GUI/Bildschirm packen bzw. muss zumindest aufpassen, dass man es richtig darstellt. Aus meiner Sicht ist der Übersichtlichkeit da massiv schlechter und gerade bei Verträgen wo man ggf. mal was kontrollieren, prüfen muss. Das resultiert aus meiner Sicht öfters zu diversen Problemen, die in der Häufigkeit auf dem PC nicht aufteten.
würde ich voll zustimmen. Auf einem Smartphone hat man selten alle Daten auf einem Blick, ständig "wischt" man zwischen Infos hin und her. Unübersichtlicher geht oft kaum.
Klar, unterwegs hat es seine Vorteile, aber ich habe ein Smartphone nie als Ersatz für einen "richtigen" PC gesehen und das ist es auch nicht.
Viel problematischer finde ich aber mittlerweile, dass man quasi fast gezwungen wird, ein solches zu nutzen. Kann der Staat oder die KK gerne machen, aber dann bitte auch mit Gerät und Mobilfunk vom Staat bezahlt…
Ich habe nicht gegen Digitalisierung, aber dieses App-only (noch dazu über US-Anbieter only) ist imho Diskriminierung (und Zwang) der ganz üblen Art.
Warum darf ich oft nicht mehr am großen PC-Bildschirm im Browser mit dem OS meiner Wahl sowie Maus und Tastatur arbeiten?
Sollen die Apps von mir aus für Gen. Wisch angeboten werden, aber nur zusätzlich und nicht als einzige Möglichkeit!
Spannend wäre die Frage, welcher Dienstleister…
Denn ich habe gestern von einem Campingplatz eine identische Email mit Zeitraum 09.08.2026 erhalten, an dem Unbekannte meine Daten aus den Datenbanken eines Dienstleisters abgezogen haben.
—
GB: Spannend – kannst mir ja mal den Namen des Campingplatzes per Mail schicken – und Betroffene sollten bei den Absendern der Mail nachhaken und die Information einfordern, welcher Dienstleister betroffen ist und wann der Vorfall mutmaßlich aufgetreten ist.
Im obigen Fall gehe ich davon aus, dass die Verträge bei GetSafe verwaltet werden. Die geben hier die Auftragsverarbeiter an – und da wird die NOVUM GmbH genannt. Für die Kommunikation wird Customer.io (Peaberry Software Inc.) genannt. Ob die Anbieter betroffen sind, kann ich nicht beurteilen. Ich habe aber mal nachgefragt – bin gespannt, ob es Antwort gibt.
Kann man davon ausgehen, dass nur Daten von AKTIVEN Verträgen betroffen sind?
Ich hatte vor 3-4 Monaten meine E-Bike Versicherung bei helden.de gekündigt.
Da dürften doch keine Daten mehr von mir in einem von aussen zugänglichen IT-System liegen – oder?
Einfach mal eine DSGVO-Anfrage stellen
Ja, das muss ich wohl machen, aber ein paar Tage warte ich noch – vielleicht kommen ja noch genauere Infos zu dem Vorfall.
Meine DSGVO Art. 15 Anfragen haben mich immer viel Zeit und Nerven gekostet.
Im März hatte ich von Premiumbox GmbH eine DSGVO-Auskunft verlangt, weil die mich laufend mit ~200KB großen Emails mit Shop-Angeboten zugemüllt hatten.
Anstatt eine Datenauskunft kam eine Email mit der Info:
"Wir können nicht nachvollziehen, woher Ihre Daten stammen, haben sie jetzt aber gelöscht"
Habe dann bei der Datenschutzaufsichtsbehörde eine Beschwerde incl. aller Beweise eingereicht.
Nach 6 Wochen habe ich dann nach dem aktuellen Stand gefragt,
und bekam die Antwort:
"Das Unternehmen wurde zur Stellungnahme unter Fristsetzung aufgefordert. Die Frist ist noch nicht abgelaufen. "
… und sie würden mich über Ergebnisse unaufgefordert in Kenntnis setzen.
Darauf warte ich jetzt schon seit knapp 4 Monaten.
Also habe ich vor 3 Wochen auch von der Behörde eine DSGVO-Auskunft angefordert.
Mal gespannt, ob die bis Ende nächster Woche noch ankommt….
Wer übrigens kein Vertrauen in die Smartphone-App hat, aber trotzdem kündigen möchte, kann ganz unten auf helden.de auf "Vertrag widerrufen" klicken, die Mail-Adresse eingeben, bekommt ein Einmal-Passwort und landet im alten Kundenbereich. Dort kann man dann auch praktischerweise den Vertrag kündigen (was nach §312k BGB glaube ich auch einfacher sein müsste, aber egal).
Ich habe die Mail am 21.08. ebenfalls erhalten, allerdings als ehemaliger Kunde. Mein Vertrag endete im Juni 2024. Der Datensatz mit IBAN lag also gut zwei Jahre nach Vertragsende noch im Produktivsystem des Dienstleisters. Falls das kein Einzelfall ist, dürfte die Zahl der Betroffenen deutlich über dem aktiven Bestand liegen.
Zur Frage nach den fehlenden Details: In den UTM-Parametern sämtlicher Links der Mail steckt die interne Kampagnenkennung [INCIDENT-5] Helden IBAN User – 21.08.2026. Die Empfänger waren also bereits nach betroffenen Datenkategorien segmentiert, obwohl im Text steht, die Analysen liefen noch. Die Ziffer im Kennzeichner ist ebenfalls interessant.
Die Mail ist echt, DKIM-Signatur auf cioeu33892.helden.de ist gültig, Versand über Customer.io/Mailgun EU. Original-.eml kann ich bei Bedarf zur Verfügung stellen.
Ja, das ist kein Einzelfall.
Ich habe die Mail ebenfalls bekommen.
Mein Vertrag aus 2024 lief nur 3 Tage, am 3 Tag wurde er widerrufen (und der Widerruf akzeptiert).
Getsafe's Antwort auf meine DSGVO-Anfrage war bislang unzureichend.
Unabhängig davon soll noch eine seperate Auskunft von Helden.de folgen, mal gespannt ob die aufschlussreicher ist.
Meine Empfehlung wäre, den Landesdatenschutzbeauftragten einzuschalten.
Die Datenschutzbehörde hab ich auf dem Schirm.
Mal schauen, was ich als Antwort auf meine Rüge wegen der unvollständigen Auskunft zurück bekomme.
Heute kam die von Getsafe angekündigte separate Helden.de-Auskunft.
Und was soll ich sagen, die ist noch nichtssagender als die von Getsafe.
Ich bin gerade ehrlich gesagt etwas sprachlos.
Habe letzten Donnerstag eine SMS angeblich von der Sparkasse bekommen. Meine Kreditkarte wäre temporär gesperrt. Ich soll doch eine +4989 xxxx xx-x75 Telefon-Nummer des Kartenservice der Sparkasse anrufen.
Laut Internetrecherche wird die Nummer auch als Betrugsversuch gemeldet.
Heute kam Post von qards mit dem selben Text. Auch hier wurde auf diese ominöse Nummer hingewiesen. Die Nummer existiert aber angeblich nicht!
Anruf bei meiner Sparkasse und dirt telefonisch nachgefragt. Es liegen KEINE Sperrungen vor.
Ich glaube der Dienstleister von Helden.de jetzt GetSafe hat ein größeres Problem.
Ich bin ebenso Betroffener der Datenpanne bei Helden.de
Ich hatte bis 2024 oder 2025 dort eine Drohnen Haftpflicht.
Nun habe ich eine "Rechnung" einer dubiosen Firma (Astrolonova) per Mail erhalten,
zusammen mit einem Willkommensgruß.
Angeblich hätte ich ein Horoskop Abo dort abgeschlossen. In der Rechnung steht mein voller Name, Adresse etc.
Sie wollen 299 € für ein angeblich abgeschlossenes Jahresabo von mir haben. Ich habe solch einen Mist natürlich nie gemacht. Nach kurzer Google recherche stellte sich heraus, dass diese Firma ihren Sitz irgendwo in Asien hat und viele Leute damit zuspamt.
Man soll einmal (!) per Mail widerrufen, dass man nichts abgeschlossen hat und um Beweise für den Abschluss bitten (IP Adresse, Zeitstempel etc).
Gesagt, getan. Deren Mails mit Androhung Inkassounternehmen, Schufa-Eintrag etc gehen natürlich weiter. Hierauf habe ich natürlich nicht mehr reagiert, soll man auch tunlichst vermeiden! Was die schreiben ist absoluter Quatsch.
Mal schauen, was draus wird