 Der Sicherheitsanbieter ShadowServer hat sich offen im Internet erreichbare Microsoft Exchange Server angesehen und ist auf eine erschreckende Erkenntnis gestoßen, die nicht so sonderlich neu ist. Laut ShadowServer fehlt auf fast 22.000 Microsoft Exchange-Servern nach wie vor der Patch für eine kritische Sicherheitslücke. Inzwischen ist ein Proof-of-Concept-Exploit-Code öffentlich zugänglich und leicht zu missbrauchen.
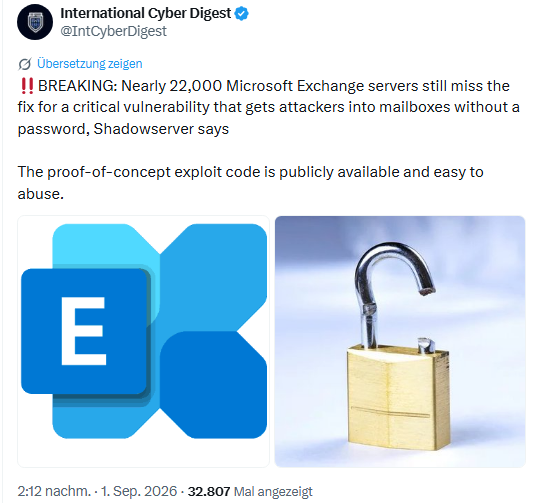
In nachfolgendem Tweet weist International Cyber Digest auf den unschönen Sachverhalt hin, dass auf fast 22.000 Microsoft Exchange-Servern die Patches für kritische Schwachstellen fehlen.
ShadowServer hat die fehlenden Sicherheitslücken (meist RCE-Schwachstellen), auf die der Web-Scan Exchange-Instanzen prüft, zum 28. August 2026 in diesem Artikel benannt.
Die Kollegen von Bleeping Computer haben den Sachverhalt in diesem Artikel aufgegriffen. Demnach sind fast 22.000 online zugängliche Microsoft Exchange-Server nach wie vor nicht gegen eine hochgradig kritische Authentifizierungs-Bypass-Schwachstelle gepatcht.
Die Schwachstelle CVE-2026-62911 wurde mit einem CVSS 3.x Base-Score von 8.0 als Hoch eingestuft. Die Umgehung der Authentifizierung durch „Capture-Replay" in Microsoft Exchange Server ermöglicht es einem autorisierten Angreifer, seine Berechtigungen über das Netzwerk zu erweitern.
Diese Sicherheitslücke wurde von Orange Tsai vom DEVCORE Research Team gemeldet, und betrifft Exchange Server 2016, Exchange Server 2019 und Exchange Server Subscription Edition (SE). Angreifer mit grundlegenden Berechtigungen auf dem betroffenen Server können die Schwachstelle in Angriffen, die eine Benutzerinteraktion erfordern, mit geringem Aufwand ausnutzen. Microsoft hat zum 11. August 2026 Sicherheitsupdates für die noch unterstützten Exchange-Versionen veröffentlicht (siehe Exchange Server: Sicherheitsupdates 11. August 2026 deaktiviert OWA Light).
Ein Angreifer könnte die Postfächer aller Exchange-Benutzer übernehmen; Angreifer können E-Mails versenden, E-Mails lesen und Anhänge herunterladen, heißt es im Supportdokument. Inzwischen wurde auf GitHub für CVE-2026-6291 ein Exploit-Code als Proof of Concept (PoC) veröffentlicht.
Laut diesem BlueSky-Post von ShadowServer vom 1. September 2026 wurden bei Scans 21.899 Exchange-Instanzen im Internet gefunden, die nicht gegen CVE-2026-6291 gepatcht sind. In den USA sind es über 6.200 Instanzen, in Deutschland gut 5.100 Systeme.


 MVP: 2013 – 2016




Die Zahl sagt noch wenig.
Eine andere Zahl dagegen sagt viel über die Patchmentalität:
85% der aus dem Internet erreichbaren Exchangeserver in Deutschland haben den August-Patch noch nicht installiert!
Und das ist schon grob fahrlässig zu nennen!
1+; Wir wissen doch, wo wir leben. Abgewirtschaftet, überwiegend ohne jegliche Kenntnissse. Und dann noch eingklemmt von Vollidioten – Gute Nacht Marie
"patching mentality"
In many cases, you have a choice between having it leaky but somehow functional, or having it sealed but completely non-functional.
Ich finde in den Kopfzeilen von Mail häufig Versionsnummern von Exchange-Servern, welche seit Jahren nicht gepatched wurden. Das Thema hat einen sehr langen Bart.
Wir patchen zeitnah und von Zeit zu Zeit gebe ich Kunden / Lieferanten einen Hinweis. Was die damit machen ist deren Sache. Meist passiert gar nix.
Panikmache! Das Exploit ist von außen und nur über HTTPS zu Exchange nicht auszunutzen. Wenn doch, bitte darlegen und erläutern.
Dass die Angriffsmöglichkeit intern von einem Domänen Mitglied besteht ist, das ist unbestritten, aber in Firmennetzen gibt es doch noch ganz andere Kaliber.
Das zum einen, entscheidend zum anderen ist aber die Tatsache, das Milliarden möglicher Angriffsquellen von extern wegfallen.
Manchmal vermute ich schon, dass der CVE Hype dazu dient, die Bastion der OnPrem Anhänger grundmürbe zu machen.
Oder wieso veröffentlich MS keine, aber auch wirklich keine CVEs zu M365?
Da werden doch ständig CVEs zu deren Cloud-Produkten veröffentlicht. Z.B. das hier: https://wid.cert-bund.de/portal/wid/securityadvisory?name=WID-SEC-2026-2779
Die benennen das aber ständig um, so dass man immer den korrekten Namen kenne muss (z.B. Entra ID).
das wusste ich nicht – ist seit 2024 der Fall, wenn ich das richtig sehe
Panikmache! Das Exploit ist von außen und nur über HTTPS zu Exchange nicht auszunutzen. Wenn doch, bitte darlegen und erläutern."
Hmm – Das können doch imho 99,9% gar nicht beurteilen. Zudem dürfte den meisten die Zeit für eine Analyse fehlen. Auch mir genügt – mangels "Masse" – der angegebene Base-Score. Daher sehe ich nicht durchgeführte Updates als das größere Problem an.
das wäre dann die Aufgabe von Experten zu beurteilen, welcher Vektor mit welcher Wahrscheinlichkeit und ob überhaupt möglich ist.
Einfach so den Weltuntergang zu prophezeihen ist doch etwas wenig.
Keine Panikmache, denn der August-Patch schließt ja nicht nur die CVE-2026-62911, sondern auch noch CVE-2026-62913, CVE-2026-62914, CVE-2026-62910, CVE-2026-62912, CVE-2026-62915 und CVE-2026-65813.
bei all diesen CVEs muss der Angreifer zuvor erfolgreich angemeldet sein. CVE-2026-62911 ist hingegen ohne Autorisierung möglich – aber eben nicht einfach so über Web.
Das ist interessant. Ich habe es bisher so verstanden, dass schon die Veröffentlichung der Schnittstellen für OWA / EWS ausreichen um den Exchange "angreifbar" (in Bezug auf CVE-2026-62911) zu machen.
Du sagst aber nun, dass der Angreifer sich schon innerhalb des Netzwerkes bewegen muss? Kannst Du sagen woher du das ableitest?
Und das ist dann ein Grund nichts zu patchen?
Oder wieso sollte man es den Angreifern, die über Umwege durchaus im System sind, es unnötig einfach machen?
Im Artikel wird von fast 22.000 Servern geschrieben, von den Milliarden Angriffsquellen von außen stand dort nichts.
Du hast es nicht verstanden: Milliarden externer Quell Adressen können mit der CVE-2026-62911 Lücke nichts anfangen. Diese ist nur von innen ausnutzbar.
Alle andern hier erwähnten CVEs wären erst nach Anmeldung möglich.
Das ist in der Tat schlimm genug, aber deswegen sollte man ja auch Exchange per MFA absichern oder zumindest eine vernünftige Lockout Policy haben, das ist ein anderes Thema.
Ja und?
Ein Großteil der Angriffe auf die Firmen-IT kommt aus dem Inneren der Firma selbst!
Oder ein Account ist kompromittiert und der Angreifer kann sich über eine nur intern ausnutzbare Sicherheitslücke erweiterte Rechte über den kompromittierten Benutzeraccount verschaffen.
Man sollte daher keinen Unterschied machen, ob eine Sicherheitslücke von Extern oder nur von Intern ausnutzbar ist.
das habe ich in meiner langjährigen Historie noch nie so mitbekommen. Datenabfluss gescholtener MA ja, aber ausgefeilte Attacken auf diesem Niveau: nein
Ein wirklich guter Hacker verdient ein Vermögen auf legale Weise und sitzt nicht in Firmen, wo er was klauen muss.
Wie hoch ist die Wahrscheinlichkeit dafür? Das ist für mich klassisches Behördendenken: den Fall im tausendsten Promillebereich noch berücksichtigen (um am Ende gar nichts zu machen). Das ist das Gegenteil von Pragmatismus.
Wahrscheinlich hast du es einfach nicht mitbekommen. Scheinst ja auch eh nicht soviel Ahnung von IT zu haben.
haha, you made my day.
Klar, Kerberosting macht die Sekretärin in der Mittagspause nebenher beim TikTok Schauen, habe schon verstanden;-)
Ahnung: Frage doch meine Kunden…
Komplett überbucht funktioniert auf Dauer ohne Ahnung nicht, die Blender werden irgendwann rasiert.
Was für ein billiges Geschwätz;-)
Naja, wirst eh bald wegrationalisiert :-)
das Gegenteil ist der Fall – Systemhäuser geben auf, MA retten sich in den ÖD oder machen was anderes.
Ich muss auch nicht mehr arbeiten, aber solange es Spaß macht, wieso nicht
Das Hacken fängt schon im Kleinen an.
Beispielsweise neugieriger Mitarbeiter, der durch Tricks Zugriff auf z.B. die Lohnbuchhaltung erhält und dort schaut, was der Kollege so verdient.
Auch das ist ein Hack!
Und solche Kleinigkeiten sind in Betrieben sehr sehr häufig zu finden.
Bekommt nur niemand mit, weil man bei der Rechtevergabe geschlampt hat und die Protokollierung der Datenzugriffe gar nicht aktiviert hat und wenn doch, niemand regelmäßig in die Protokolle schaut.
Das hat aber nicht ansatzweise was mit "Angriffen" oder Hacken zu tun.
Das ist natürlich eine Vollkatastrophe für sich, aber das normale Mitarbeiter ernsthaft anfangen bewusst irgendwelches "Hacking" probieren halte ich für realitätsfern.
Die sehen evtl. zu viel freigegebene Ordner und schauen dann evtl. nach, aber das darüber hinaus Jemand mal Netzwerkpfade probiert… Da mangelt es vielen schon am Verständnis. Ich weiß nicht was du mit "sehr sehr häufig" meinst, ist halte das für Ausnahmefälle.
So realitätsfern ist das nicht, wie man auch hier im Blog lesen kann.
Da liest man bei diversen Sicherheitslücken, die sich nur als authentifizierter Benutzer ausnutzen lassen ein "Wird bereits ausgenutzt".
Und ich kenne auch so einen Fall aus der eigenen Praxis, ist allerdings schon mehr als 30 Jahre her.
Der Mitarbeiter wurde sehr schnell ermittelt und hat prompt die fristlose Kündigung erhalten.
Beim "Vermögen" sollte man bedenken, dass die dunkle Seite das (entstehende) Vermögen an keiner Stelle versteuern muss. ;-)
"Der Angreifer muss zuvor angemeldet sein".
– Wie viele der im Internet hängenden On-Premises Exchange Server nutzen denn (Hybrid) Modern Auth?
– Bei wie vielen der im Internet hängenden On-Premises Exchange Server kommt man mit Benutzername / Passwort an OWA / EAS / EWS / MAPI HTTP?
– Wie viele Leaks an E-Mail-Adressen und Passwörtern gibt es?
Generell, ja, aber irgendwie auch "puuh". :)
HMA geht nur in einer Hybridkonfiguration.
Aber MA geht auch rein On-Prem.
https://learn.microsoft.com/en-us/exchange/plan-and-deploy/post-installation-tasks/enable-modern-auth-in-exchange-server-on-premises
Mir und auch Dir (sicherlich auch Weiteren) scheint das bewusst. Jetzt schauen wir uns die ungepatchten und teils derart veralteten Exchange Installationen und deren Verantwortliche an… Die fangen plötzlich das Patchen an und implementieren dann auch noch (H)MA? :-)
Solche Firmen haben doch sicher noch Server 2003 am laufen und TLS 1.0 und NTLM v1 aktiv.
Und selbst verständlich auch SMBv1.
Und die Clients arbeiten noch mit Windows XP. :)
Wobei ein Exchange SE nicht einmal ein Hindernis für alte Clients darstellt.
Selbst ein uraltes Outlook 2010 arbeitet problemlos mit Exchange SE zusammen. Outlook 2010 kann auch schon Kerberos, MAPI/HTTP, etc.
Das ist jetzt aber keine Empfehlung für veraltete Clients.
Für die gibt es ja schon seit Ewigkeiten keine Sicherheitsupdates mehr.
MFA oder 2FA muss ja nicht mit Entra sein, da gibt es dutzende Lösungen, wenn es sein muss, sogar kostenlos.
Man muss nur wollen.
Die Frage bleibt im Raum:
erst mit einer bekannten Anmeldung übers web (443 an OWA oder EWS) wäre eine Ausnutzung über die "CVE-2026-62911" möglich.
Das Szenario, dass man mit dem PS Script des Sicherheistsforschers automatisch die im Internet angreifbaren Exchangeserver angreifen könnte funktioniert ohne "Anmeldung" nicht?