 Mitte August 2026 wurde ein Cyberangriff auf das Berliner Landesnetz bekannt und zwei Senatsverwaltungen gingen offline. Nun wurde bekannt, dass die Cybergruppe Rhysida hinter dem Angriff steckt, Daten abgreifen konnte und nun 2 Millionen Euro in Bitcoins haben will. Es kristallisieren sich einige Versäumnisse heraus, die da begangen wurden.
Rückblick auf den Cyberangriff
Freitag, den 14. August 2026, wurden zwei Verwaltungen des Berliner Senats vom Landesnetz getrennt und waren faktisch arbeitsunfähig. Es handelte sich um die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt. Bekannt war aus einer "dünnen" Pressemitteilung des regierenden Bürgermeisters von Berlin, dass sich "im Zuge forensischer Untersuchungen eine Inkriminierung des Landesnetzes Berlin ergeben hat".
Es hieß, dass die Verwaltungen aus Sicherheitsgründen seit 14. August 2026 vom Landesnetz isoliert worden seien. Über weitere Details wollte man sich seinerzeit aus "ermittlungstaktischen Gründen" nicht äußern. Es blieb auch unklar, ob Daten abgeflossen waren. Meinen Informationen nach sind die beiden Senatsverwaltungen seit einigen Tagen wieder online.
Der Vorgang scheint übrigens nur durch Zufall aufgefallen zu sein, da das ITDZ Berlin als zentraler IT-Dienstleister ungewöhnliche Aktivitäten im Netzwerk bemerkte. Die schlugen dann, obwohl mutmaßlich nicht zuständig, Alarm, worauf forensische Untersuchungen angeleiert wurden. Ich hatte im Blog-Beitrag Cyberangriff auf Berliner Landesnetz; Senatsverwaltungen offline (14.8.2026) über den Sachverhalt berichtet und auch angedeutet, dass es mit der Finanzierung des ITDZ Berlin nicht zum Besten steht.
Magere Details: Berlin wird erpresst
In einer weiteren, dünnen Meldung Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger: „Das Land Berlin lässt sich nicht erpressen" vom 28. August 2026 teilen der regierende Bürgermeister und die Innensenatorin dann einige zusätzliche Details zum Cybervorfall mit.
In der Mitteilung heißt es, dass es im Zeitraum vom 7. und 12. August 2026 zu Datenabflüssen bei den genannten Senatsverwaltungen gekommen sei. Über den Umfang der Abflüsse konnte oder wollte man nichts sagen, die Untersuchungen laufen noch. Es kann nicht ausgeschlossen werden, dass auch personenbezogene oder sonstige nicht-öffentliche Daten betroffen sind, hieß es.
Es wurde aber auch verlauten lassen, dass das Land Berlin sich nicht erpresse lasse. Sprich: Den politisch Verantwortlichen liegt wohl ein Schreiben der Angreifer vor, die Lösegeld verlangen, um auf die Veröffentlichung der Daten zu verzichten.
Die inoffiziellen Informationen zum Vorfall
Inzwischen sind aber, abseits der dürren Pressemitteilungen des Berliner Senats einige Information mehr bekannt. Während der RBB in diesem Artikel noch über Details orakelt, wird nach und nach die Misere deutlich.
Rhysida will 2 Millionen Euro für abgezogene Daten
Am Freitag, den 28. August 2026, hat der X-Kanal FalconFeeds.io nachfolgenden Tweet veröffentlicht. Die Cybergruppe Rhysida reklamiert den Angriff auf die Verwaltung des Lands Berlin und will 5,79 Terabyte an Daten abgezogen haben.
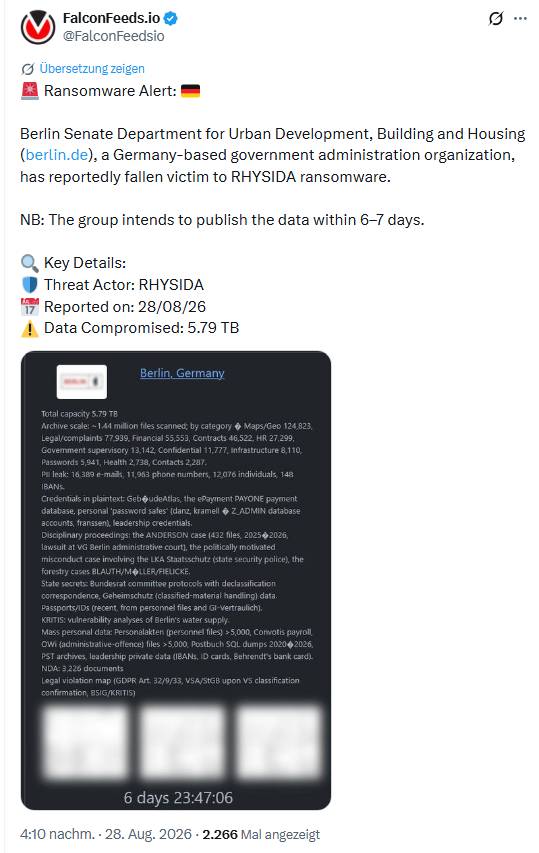
Die im Screenshot reklamierten Daten haben es in sich: Verträge, Strafsachen und Ordnungswidrigkeitenverfahren, Zahlungsvorgänge, eine KRITIS-Analyse der Wasserversorgung Berlins, E-Mail, Gehaltslisten, Passwörter, IBANs und so weiter. Wenn Berlin nicht binnen 6 Tagen zahlt, droht die Gruppe mit der Veröffentlichung der Daten. Eine Zahlung hat Berlin aber bereits ausgeschlossen.
In diesem Tweet ist die Rede von 46.500 Verträgen, E-Mails, Telefonnummern, Passwörter und Dateien, die die Gruppe als vertraulich bezeichnet. Die Gruppe will die Daten bei nicht Zahlung versteigern, wobei das Mindestgebot bei 30 Bitcoins liegt. Das entspricht ca. 2 Millionen Euro.
IT-Sicherheitsexpertin Bianca Kastl, Mitglied im Chaos Computer Club, hat gegenüber dem RBB die obigen Informationen bestätigt. Dort (und bei heise) wird der Lösegeldbetrag von rund 2 Millionen Euro genannt und ein ähnlicher Fall in Stuttgart erwähnt. Ich hatte im Mai 2026 im Beitrag Cyberangriffe auf Stuttgart? ARWINI; n8n-Schwachstelle und mehr berichtet, dass die Gruppe Rhysida einen Cyberangriff auf die Stadt Stuttgart reklamierte. Allerdings habe ich von Stuttgart nie eine Bestätigung über einen Datenabfluss erhalten, und die Forderung der Gruppe belief sich damals über 330.000 Euro.
Passwörter im Klartext im Leak
In den von der Gruppe geleakten Screenshots aus den Datenbeständen ist auch eine Word-Datei mit Passwörtern dabei – nachfolgender Tweet zeigt dies.
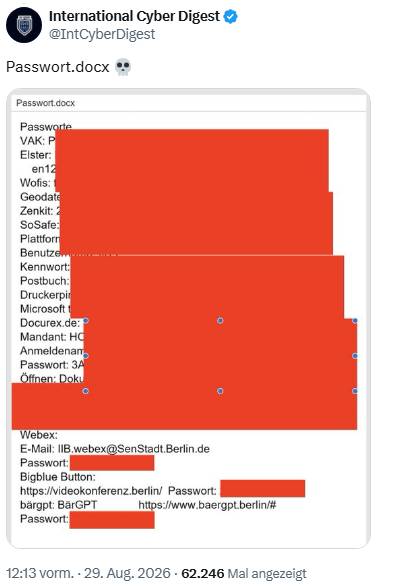
Sieht richtig übel aus, was da in Berlin abgegangen ist. Jüngere Leute würden es mit "Berlin ist einfach lost" beschreiben.
Ergänzung: Die Daten wurden von den Cyberangreifern auf einer Leak-Seite veröffentlicht (siehe Rhysida hat sensible Daten aus Hack in Berlin offen gelegt).
Ähnliche Artikel:
Cyberangriff auf Berliner Landesnetz; Senatsverwaltungen offline (14.8.2026)
Rhysida hat sensible Daten aus Hack in Berlin offen gelegt
Berlin: IT-Ausfall legt Justiz lahm (13.7.2026)
Cyberangriffe auf Stuttgart? ARWINI; n8n-Schwachstelle und mehr
Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger: „Das Land Berlin lässt sich nicht erpressen"
Pressemitteilung vom 28.08.2026
Das Presse- und Informationsamt des Landes Berlin teilt mit:
Nach dem IKT-Vorfall im Landesnetz Berlin soll das Land Berlin erpresst werden. Der Regierende Bürgermeister von Berlin, Kai Wegner, und die Senatorin für Inneres und Sport, Iris Spranger, erklären dazu am Freitag: „Das Land Berlin lässt sich nicht erpressen. Gegen die mutmaßlichen Täter des Hacker-Angriffs auf das Landesnetz Berlin ermitteln in enger Zusammenarbeit das Landeskriminalamt Berlin, die Staatsanwaltschaft und die Sicherheitsbehörden des Bundes mit Hochdruck. Die Untersuchungen zu Inhalt und Umfang der abgeflossenen Daten werden mit großer Intensität vorangetrieben."
Nach dem IKT-Vorfall wurde im Rahmen der laufenden forensischen Untersuchungen festgestellt, dass es im Geschäftsbereich der Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt infolge des IKT-Vorfalls im Landesnetz Berlin zu weiteren Datenabflüssen gekommen ist. Inhalt und Umfang der betroffenen Daten werden weiter geprüft. Es kann nicht ausgeschlossen werden, dass auch personenbezogene oder sonstige nicht-öffentliche Daten betroffen sind. Der Zeitpunkt des Datenabflusses lag zwischen dem 7. und 12. August 2026 – und vor den Netzabtrennungen der Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt sowie der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen am 14. August 2026. Die zuständigen Stellen wie die Landesdatenschutzbeauftragte und das Bundesamt für Sicherheit in der Informationstechnik (BSI) werden fortlaufend über die neuen Kenntnisse unterrichtet.
Am Freitagmorgen trafen sich der Regierende Bürgermeister von Berlin, Kai Wegner, die Senatorin für Inneres und Sport, Iris Spranger, die Senatorin für Mobilität, Verkehr, Klimaschutz und Umwelt, Ute Bonde, sowie der Chief Digital Officer des Landes Berlin, Florian Hauer, mit Vertretern der Sicherheitsbehörden von Bund und Land. Um 14:00 Uhr wurde der Senat in einer Sitzung über die aktuelle Lage nach dem IKT-Vorfall informiert. In Anschluss daran informierten der Regierende Bürgermeister und die Innensenatorin auch die Vorsitzenden der Abgeordnetenhaus-Fraktionen.
Die forensischen Untersuchungen und das Scanning des Landesnetzes Berlin dauern bis auf Weiteres an. Auch der IKT-Notfallstab bleibt bis auf Weiteres aktiv.
Ergänzung: Auf Grund der geleakten Passwörter soll Berlin Homeoffice eingeschränkt haben, wie ich hier gelesen habe. Hintergrund ist, dass die VPN-Zugänge der Mitarbeiter wegen der Leaks abgeschaltet wurden.


 MVP: 2013 – 2016




Klar wird Kai Wegner als Bürgermeister vorgeschickt. Der in wenigen Wochen antrende Stefan Evers ist aber ebenfalls Bürgermeister und Finanzenator. Zum Thema Verantwortlichkeit habe ich gestern zur Verantwortung einiges herausgearbeitet:
https://blog.jakobs.systems/blog/20260830-berlin-governance/
Sehr spannend, danke
Warum eigentlich so neutral geschrieben?
Sonst wird ja auch immer gegen eine Seite ausgeteilt – lässt sich hier nun leider nicht anwenden, was;)
Dies Thema und noch viele andere, werden den Leuten noch auf die Füße fallen😂
Aber ja, jeder, der dies angesprochen hat war ja ein rechter Putintroll – die Dummheit frisst hier die eigenen Kinder – wohl bekommst🍌
Statt Unternehmen mit allen möglichen Vorschriften zur Cybersicherheit zuzudröhnen (2FA für VPN-Verbindungen und was weiß ich) wäre es doch schön, wenn Behörden und Regierungen mal auf eine ganz einfache Idee verfallen würden: Wenn die Daten wichtig sind werden sie nicht ans Internet gehängt.
Aber offensichtlich geht das irgendwie nicht. EDV im Kanzleramt und in AKWs MUSS ja auch ans Internet dran. Bevor es das Internet gab, hatten wir keine Stromerzeugung und keine Regierung…
P.S. "Jüngere Leute würden es mit "Berlin ist einfach lost" beschreiben."
Gibt es Leute unter 40, die so reden…? Weiß es ehrlich nicht.
Als ITler bin ein grosser Fan einer nicht-digitalisierten Verwaltung :). Aktenschränke zu klauen ist erheblich mehr Arbeit als digitale Daten abzuziehen, und setzt schweisstreibende vor-Ort-Aktivität voraus. Für den Abtransport der kompletten analogen Unterlagen Berlins wären 2 Mio ein Schnäppchen.
Ja, ich denke gegen wirklich professionelle Angreifer ist das der einzig sichere Weg :)
Thomas schrieb in seinem Artikel ja was von Passworttresoren statt Excel Tabellen. Das ist sicher sinnvoll, hilft aber auch nicht wenn auf den Clients Keylogger installiert werden.
Endlich gleichgesinnte, lasst uns eine Bewegung gründen.
Analogue is the new digital!
"Wenn die Daten wichtig sind werden sie nicht ans Internet gehängt."
Wie soll das konkret aussehen?
Man könnte es ja mal mit abgetrennten Netzen probieren die auch für Updates nicht ans Internet kommen sondern nur mit einem internen Server kommunizieren und keinen Gateway ins Internet bekommen. Es lässt sich z.B. mit VLANs lösen. Deren Möglichkeiten gibt es viele. Auch Updates mit Speichermedien einspielen die nur lesbar sind und somit keine Daten nach außen tragen können ist möglich.
DMZ ist dir ein Begriff?
Passwort.docx – wer hat da wieder seine Hausaufgaben nicht gemacht?
Hör mal, es könnte schllimmer sein:
passwort.doc
;-)
Passwort. txt ? :-D
Da ist doch das Postit mit dem Passwort am Monitor noch sicherer den kann nicht mal eine Webcam auf dem Monitor abfilmen.
PostITs am TFT, gute Idee. Wir reden aber über Berlin. Die Clanmitglieder der Reinigungsfirma sammeln dann einfach die PostITs von den Monitore ein. 😉
passwort.wri ;-)
Berlin hat sich nicht mal die Mühe gemacht, die Klartext-Passwort-Word-Dateien professionell zu schützen mittels Änderung der Dateiendung in .mp3.
😉
Die beste IT-Technik hilft nix, wenn die Anwender auf jeden Mist klicken und bzgl. Passwortsicherheit nicht geschult UND kontrolliert werden.
Weil in den Verwaltungen auch die "besten" Leute arbeiten – die sind für die freie Wirtschaft einfach zu "teuer", dies kann sich kein normales Unternehmen leisten:P
Popcorn vorkam, die Glaskugel hatte Recht – da kann der Günter jetzt noch so stampfen😃
Neben diesen groben Schnitzer frage ich mich, was die machen, wenn z.B. ein Mitarbeiter, der die Passworte aus dem Gedächtnis kennt, die Behörde verlässt.
Wenn man das sicher haben will, muss man dann sofort die Passwörter ändern.
Aber selbst in den meisten Betrieben wird das höchstwahrscheinlich nicht gemacht.
Was will man denn an Passwort1234 ändern da kann sich das doch keiner mehr merken. 😂
passwort.docx.exe😂
Wäre halb so schlimm, wenn man diese verschlüsseln würde. Immerhin basiert die integrierte Verschlüsselung von DOCX, XLSX etc. auf AES, aber selbst dafür sind die meisten Menschen zu faul oder inkompetent.
Es ist ja immer wieder bemerkenswert, wie Politiker sich hinstellen und Sprüche wie "Das Land Berlin lässt sich nicht erpressen" abzusondern, während sie selbst dafür keinerlei nennenswerte Konsequenzen zu tragen haben. Weder für eine mögliche Veröffentlichung der Daten noch für das umfangreiche Versagen, das den Vorfall in diesem Umfang ermöglichte und in ihrem Verantwortungsbereich lag.
Was das Lösungsgeld betrifft, möchte ich einen nicht ganz unwichtigen Aspekt etwas klarer formulieren: Laut der Website von Rhysida kann *jeder* die Datensätze kaufen, der die 30 Bitcoin bezahlt. Das ist also nicht auf das Land Berlin beschränkt.
Auch darf man mit an Sicherheit grenzender Wahrscheinlichkeit davon ausgehen, dass Rhysida die Daten aus Berlin hat, von denen die Gruppe behauptet, sie zu haben, weil
* die Ausleitung von Daten im Umfang von TB von offizieller Stelle bestätigt wurde,
* das bei den ausgeleiteten Daten der Landeshauptstadt Stuttgart und Dutzenden anderer Opfern von Rhysida, deren Daten inzwischen veröffentlicht wurden, auch so war und
* die IT des Landes Berlin, bei dem, was ich so mitbekomme, sowieso verrottet ist. Eine umfangreiche Kompromittierung war und ist also erwartbar.
Was heißt denn verrottet? Wurden da etwa noch gut funktionierende Server mit Windows 2000 und co. nicht aussortiert? 😂
NetWare 3.0
Es ist ein Konstruktionsfehler von NIS2, daß privatwirtschaftliche Unternehmer vollumfänglich für Fehler haften (auch mit Privatvermögen und ihrer Freiheit), staatliche Akteure aber keine Amtshaftung haben.
Nein, es war und ist gewollt – wer das nicht begreifen will, der sollte erstmal den Jakobsweg begehen🤟😂
Wenn der Klick eines Anwenders auf einen Link im Browser oder E-Mail-Client die Systeme kompromittieren kann, sind die Konfiguration und/oder Software Schrott. Und in jedem Fall ist die IT-Abteilung dann dysfunktional.
Obacht, Du hast das Victim-Blaming jetzt nur vom Anwender zur IT-Abteilung geschoben. Ich mag zwar immer auf den typischen WWW (Wald-Wiesen-Windows) Admin schimpfen, doch viele IT-Abteilungen wissen sehr wohl, wo es klemmt und würden es gerne sicherer machen, dürfen es aber nicht, weil die Verantwortlichen das Thema nicht ernst nehmen und entsprechend priorisieren.
Es ist Aufgabe des Führungspersonals Ziele zu definieren, das richtige Personal und Team dazu zu finden und dann alle Hindernisse aus dem Weg zu räumen, die der Zielerreichung im Wege stehen.
Mensch Tomas, du hast mal deine Bubble verlassen, Respekt dafür!
Wenn du jetzt noch mal nachdenkst, wer für den ganzen Kram – am konkreten Beispiel – verantwortlich ist, dann geht auch dir vielleicht auch nochmal das ein oder andere Licht auf 😎
Bitte klären Sie mich auf – WER genau ist denn "für den ganzen Kram" verantwortlich?
Schrieb Tomas Jakobs doch schon in seinem Blobeitrag, einfach mal lesen, wenn sie es denn wirklich wissen wollen;)
Sorry, aber die Essenz des durchaus mit einigen erhellenden Hintergrundinformationen versehenen Artikels von @Tomas Jakobs ist letztlich, dass eine oftmals persönlich umfassende Verantwortlichkeit – womit auch automatisch eine entsprechende Haftung verbunden wird – gar nicht so einfach zuzuordnen ist bzw. eben auch die gesetzliche Bestimmungslage das bewußterweise weitgefasst oder gar undefiniert frei lässt.
Jedenfalls kann zumind. ich da keine absolut klar definierten Verpflichtungsverantwortlichkeiten erkennen und insofern ist leider Ihre Antwort "für die Katz'". 🤷♂️
Das sehe ich nicht so. Vielleicht ist das bei meinem Posting nicht ganz klar geworden.
Die IT-Abteilung hat die fachlichen Möglichkeiten, um Vorfälle dieser Art zu verhindern (oder sie ist unfähig). Wenn sie dies trotz ihrer fachlichen Möglichkeiten nicht tut, ist sie dysfunktional, denn: Sie schützt die personenbezogenen Daten nicht. Warum sie dysfunktional ist, ist damit noch nicht geklärt.
Es könnte natürlich sein, dass die IT-Leitung trotz sachlich korrekt begründete Anforderung die benötigten Ressourcen nicht erhalten hat (wobei ich selbst dann bei dieser Sache die IT-Leitung nicht ganz vom Haken lassen würde) oder dass die IT-Leitung eine direkte Anweisung von höherer Stelle bekommen hat (wobei es hier auch noch so etwas wie gesetzliche Rahmenbedingungen gibt). In diesen Fälle wäre die Schuld primär bei der höheren Stelle zu suchen. Da kann sich das Spielchen natürlich wiederholen, aber irgendwann ist man oben angekommen ;-). Nützt natürlich nichts, weil es hier vermutlich wieder mal keine klar geregelte Verantwortung gibt. Und selbst falls es die gäbe, würde der Vorfall keine nennenswerten Konsequenzen mit sich bringen. So ist das inzwischen in diesem Land.
Naja, der IT-Abteilung kann man nicht unbedingt die Schuld geben.
Meist stinkt der Fisch vom Kopf her.
Ich kenne da eine Firma, bei der der GF von der IT verlangt hat, ihm mit seinem normalen Account Vollzugrif auf ausnahmslos alles zu geben.
Also Domänen-Admin Rechte.
Und alle Mitarbeiter hatten die Anweisung,ausnahmslos alle ihre Passwörter in eine Liste einzutragen, auf die der GF Zugriff hat.
Bei Passwortänderung ist natürlich auch die Liste zu aktualisieren.
Da ist IT-Sicherheit natürlich komplett für den A…..
Interessiert den GF aber nicht.
Und wenn es dann Sicherheitsvorfälle gibt, ist natürlich die IT-Abteilung Schuld!
In so einer Firma kann man nur schnellstens kündigen.
Hmm…
Na, WELCHE Konsequenz wäre denn angemessen für solche "Vorkommnisse" – WAS genau soll also der Bundeskanzler als im Staate "höchstverantwortliche" Amtsperson machen?
Btw.:
Es ist doch absolut realitätsfern und lässt völlig außer Beachtung, dass selbst gleiche Tätigkeitsfelder in ihrer Ausübung aus systemstrukturellen Gründen im öffentlichen Bereich nicht mit dem freien Wirtschaftsbereich vergleichbar sind!
Was sind das denn für Trollposts?
Man könnte meinen, dass sie genau in dieser Behörde arbeiten und die Versäumnisse nicht sehen wollen
Weder sind meine klar definiert formulierten Hinterfragungen zu getätigten Aussagen "trollig", noch bin ich behördlich beschäftigt, wie Sie bereits mehrfach spekulativ zu insinuieren versuchen. 🤷♂️
Haben Sie nichts Konstruktives beizutragen?
Das Niveau der Inkompetenz bei den Verantwortlichen in Berlin erreicht ungeahnte Dimensionen: https://www.golem.de/news/passwoerter-geleakt-berliner-senatsverwaltungen-schraenken-homeoffice-ein-2609-212485.html
Zitat: Sieht richtig übel aus, was da in Berlin abgegangen ist. Jüngere Leute würden es mit "Berlin ist einfach lost" beschreiben.
Ich bin schon watt älter, sehe es aber auch so und bezeichne es auch so.
Berliner Senat zahlt nicht – sensible Daten jetzt im Darknet
Siehe Beitrag auf heise online vom 04.09.2026:
https://www.heise.de/news/Berliner-Senat-zahlt-nicht-sensible-Daten-jetzt-im-Darknet-11442286.html